目次26項目
はじめに:「見えない資産」が攻撃を招く
「自社にいくつのIT資産があるか」——この問いに自信を持って答えることは、多くの組織にとって簡単ではありません。
台帳に載っていないシャドーIT、管理されていないクラウドインスタンス、忘れ去られた開発環境などは、把握されないまま攻撃対象領域を広げる原因になります。
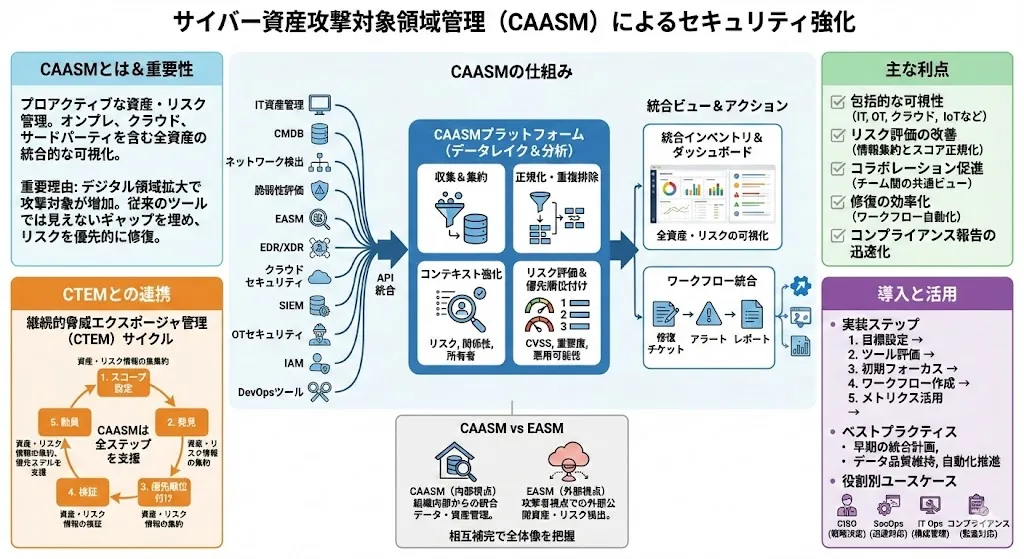
こうした「資産可視性の欠如」に対応するために、Gartnerが提唱したのがCAASM(Cyber Asset Attack Surface Management:サイバー資産攻撃対象領域管理)という概念です。CAASMは、複数の管理・セキュリティツールが持つ資産情報を統合し、資産の把握や対策状況の確認に利用する領域です。たとえば、クラウド台帳、端末管理、脆弱性管理のデータをつなぎ、どの端末に管理ツールが入っていないかを調べる用途があります。AxoniusのCAASM紹介は、こうした製品の一例です。
本記事では、Gartnerの定義に基づいてCAASMを解説し、混同されがちなASM、EASM、CSPMとの違いを明らかにします。そのうえで、CAASMの考え方を実現するアプローチと、導入時に確認したい運用上のポイントについて考察します。
CAASM(Cyber Asset Attack Surface Management)とは何か?
Gartnerによる公式定義
Gartnerは、CAASMを以下のように定義しています(出典:参考文献1)。
「CAASMは、セキュリティチームが資産の可視性とエクスポージャーの課題を克服することを可能にする新興技術である。組織は主にAPI連携を通じて既存ツールからデータを収集し、すべての資産(内部・外部)を可視化し、統合データに対してクエリを実行し、脆弱性やセキュリティコントロールのギャップの範囲を特定し、問題を修復することを可能にする。」
この定義から読み取れるCAASMの本質は以下の3点です。
CAASMの3つの本質的特徴
1. 「API連携による既存ツールからのデータ統合」が核心
CAASMは、自らネットワークをスキャンすることを中心としたツールではありません。すでに組織に導入されているセキュリティツールやIT管理ツールから主にAPI連携でデータを収集し、統合・正規化する「データ集約プラットフォーム」です。
データソースとなる既存ツールの例:
- CMDB(構成管理データベース)
- 脆弱性スキャナ
- EDR(エンドポイント検出・対応)
- EASM(外部アタックサーフェス管理)
- CSPM(クラウドセキュリティ態勢管理)
- IAM(ID・アクセス管理)
- クラウドプラットフォームAPI(AWS、Azure、GCP)
2. 「Single Source of Truth(信頼できる唯一の情報源)」の構築
セキュリティチームが抱える大きな課題の一つは、資産情報がサイロ化していることです。CMDBには一部の資産情報があり、脆弱性スキャナには別の情報があり、クラウドコンソールにはまた別の情報がある——これらが連携していないため、「全体像」を把握できません。
CAASMは、これらの分散したデータを1つのプラットフォームに統合し、セキュリティ分析のための統一されたデータ基盤を提供します。
3. セキュリティ用途に特化したクエリと分析
従来のCMDB(構成管理データベース)も資産管理を行いますが、その目的はITSM(ITサービス管理)、つまりライフサイクル管理や財務管理です。
CAASMは、セキュリティ用途を前提に設計されています。具体的には:
- 「EDRエージェントがインストールされていない資産はどれか?」
- 「外部公開されており、かつ脆弱性が存在する資産はどれか?」
- 「特定のCVEに該当する資産は何台あるか?」
といったセキュリティ観点のクエリを実行し、ギャップの特定と修復の優先順位付けを行います。
混同されやすい用語を整理:ASM・EASM・CAASM・CSPMの違い
CAASMを理解するうえで、関連する概念との違いを正確に把握することが重要です。
用語の関係性
Gartnerは、ASM(Attack Surface Management)を包括的な概念として位置づけ、その下に以下の3つの技術領域を定義しています(出典:参考文献2)。
略称 | 正式名称 | 概要 |
|---|---|---|
EASM | External Attack Surface Management | インターネット上に公開された外部資産を攻撃者の視点で発見・監視 |
CAASM | Cyber Asset Attack Surface Management | 既存ツールからAPI連携でデータを統合し、内部・外部資産を横断して可視化 |
DRPS | Digital Risk Protection Services | ダークウェブやSNS等での自社情報流出・ブランド侵害を監視 |
EASMとCAASMのアプローチの違いについて
観点 | EASM | CAASM |
|---|---|---|
視点 | Outside-In(外部から内部を見る) | 360°(内部・外部両方を統合) |
手法 | 外部からの探索(外部から観測できる情報を起点に資産を発見) | 受動的データ収集(既存ツールからAPI連携) |
対象 | 外部公開資産のみ | 内部資産+外部資産 |
発見対象 | 未知の外部資産(シャドーIT) | 既知資産の横断的な可視化とギャップ特定 |
データソース | 独自の探索・スキャン結果 | CMDB、EDR、脆弱性スキャナ、EASMも含む |
重要なポイント:EASMはCAASMの「データフィード」の1つ
EASMが発見した外部資産情報は、CAASMに取り込まれ、内部の資産情報と統合されます。つまり、EASMとCAASMは競合するものではなく、補完関係にあります。外から見える資産と、社内ツールに登録された資産の差分を調べる際には、両方の情報が役立ちます。
一方、連携元が把握していない資産を、データ統合だけで発見できるとは限りません。CAASMを評価する際は、「連携できるツールが多い」ことと「自社の管理外資産まで把握できる」ことを分けて考えます。
CSPM vs CAASM:カバー領域の違い
観点 | CSPM | CAASM |
|---|---|---|
目的 | クラウド環境の設定不備・コンプライアンス違反を検出 | あらゆる資産(クラウド含む)の横断的な可視化 |
対象 | AWS、Azure、GCPなどのクラウドリソース | クラウド+オンプレミス+エンドポイント+ユーザー等 |
手法 | クラウドAPIに直接接続して設定を監視 | 既存ツール(CSPMを含む)からデータを統合 |
重要なポイント:CSPMもCAASMの「データフィード」の1つ
CSPMが検出したクラウドの設定不備情報は、CAASMに取り込まれ、他の資産情報と相関分析されます。たとえば「設定不備があるクラウドリソースのうち、外部からアクセス可能なものはどれか」といった分析ができるようになります。
CAASMが必要とされる背景:なぜ「データ統合」が重要なのか
ツールのサイロ化がもたらす課題
多くの組織では、以下のようなセキュリティツールが個別に導入されています。
- 外部可視化:EASMツール
- クラウド監視:CSPMツール
- エンドポイント保護:EDRツール
- 脆弱性管理:脆弱性スキャナ
- 資産管理:CMDB / IT資産管理ツール
問題は、これらが連携せず「サイロ化」していることです。
具体的な課題例:
シナリオ | サイロ化による問題 | CAASMによる解決 |
|---|---|---|
EASMで外部公開サーバーを発見 | そのサーバーにどんな脆弱性があるか不明 | 脆弱性スキャナのデータと統合し、リスクを把握 |
CSPMでS3バケットの公開設定を検出 | それが本当に外部到達可能か不明 | EASMデータと照合し、実際のリスクを評価 |
脆弱性スキャナで多数の脆弱性を検出 | どれを優先すべきか判断困難 | 資産の重要度、外部公開状況、EDRの有無と相関分析して優先順位付け |
CAASMの価値:「点」を「線」でつなぐ
CAASMの価値は、個々のツールが生成する「点」の情報を、「線」でつないで全体像を可視化することにあります。
これにより、以下が可能になります:
- コンテキストに基づくリスク評価:CVSSスコアだけでなく、「外部公開か」「重要資産か」「保護対策があるか」を総合判断
- セキュリティギャップの特定:「EDRがインストールされていない資産」「パッチ未適用の公開サーバー」を抽出
- コンプライアンス対応の効率化:統合された資産データをもとに、監査用の資産一覧や報告資料を作成しやすくなる
データ統合の難しさ:同じ資産かどうかの判断
一方で、データを集めれば自動的に正しい全体像ができるわけではありません。一つのサーバーが、台帳ではホスト名、クラウド側ではリソースID、診断ツールではIPアドレスで記録される場合があります。IPアドレスは再利用されることもあるため、名前やIPの一致だけで統合すると、別の資産を同一視するおそれがあります。
評価時には、自社の実データで重複と誤統合を確認します。情報の出所、最終取得日時、統合の根拠をたどれるかも大切です。古い情報が最新の状態として残っていないか、削除済みの資産がどう扱われるかも確認してください。
CAASMを実現する2つのアプローチ
CAASMの考え方(資産情報の統合と一元管理)を実現するには、大きく分けて2つのアプローチがあります。
アプローチ①:CAASMプラットフォーム+ベストオブブリードツール
概要: 各領域で最適なツールを個別に導入し、CAASMプラットフォームでAPI連携して統合する。
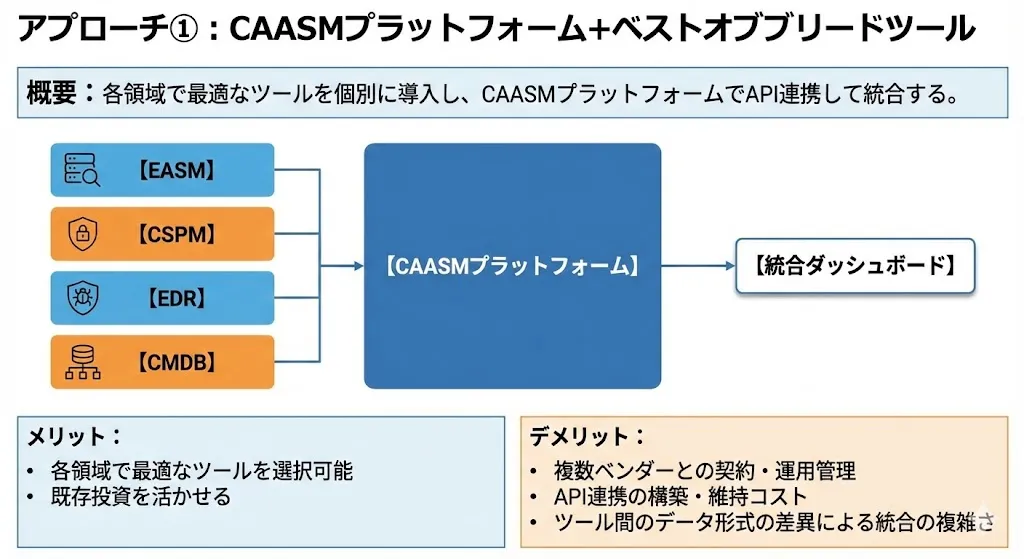
メリット:
- 各領域で最適なツールを選択可能
- 既存投資を活かせる
デメリット:
- 複数ベンダーとの契約・運用管理
- API連携の構築・維持コスト
- ツール間のデータ形式の差異による統合の複雑さ
アプローチ②:統合セキュリティプラットフォーム
概要: 外部・クラウド・コード・アプリなど複数の可視化機能を1つのプラットフォームで提供し、その範囲の資産情報をまとめて扱う。
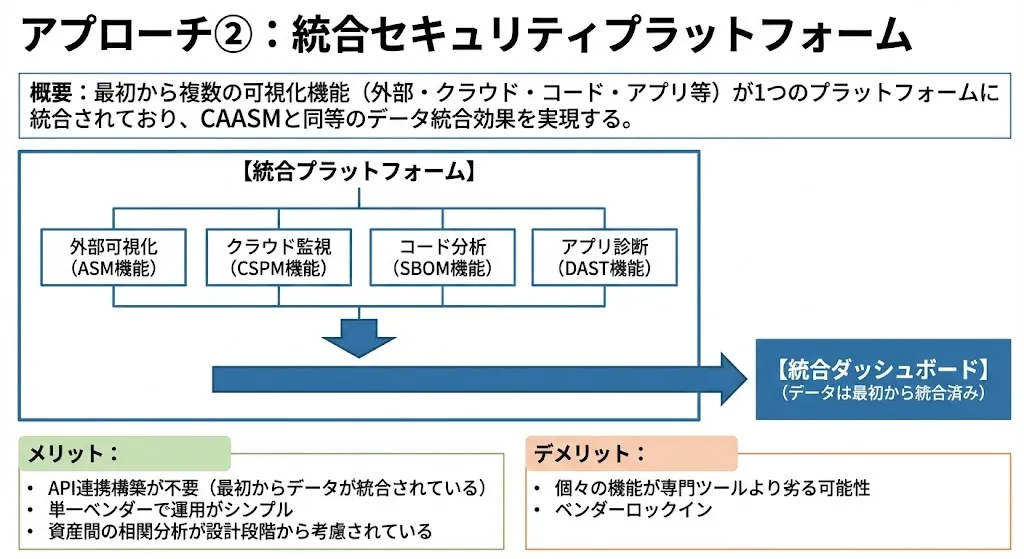
メリット:
- プラットフォームに含まれる機能の間では、個別にAPI連携を構築する手間を減らせる
- 単一ベンダーで運用をまとめやすい
- 機能間で資産情報を関連づける前提で設計されている場合がある
デメリット:
- 個々の機能が専門ツールより劣る可能性
- ベンダーロックイン
- EDRやCMDBなど、プラットフォーム外の既存ツールが持つ情報を統合するには、別途連携が必要
統合プラットフォームは、CAASMの役割をすべて置き換えるものではありません。既存のEDR・CMDBなどとのデータ統合が必要かどうかを含めて比較します。
どちらを選ぶべきか?
状況 | 推奨アプローチ |
|---|---|
既に多数のセキュリティツールを導入済み | ①CAASMプラットフォームで統合 |
これからセキュリティ基盤を構築 | ②統合プラットフォームが効率的 |
大規模組織で各領域に専門チームがいる | ①各チームが最適ツールを選択+CAASM統合 |
中規模組織でリソースが限られる | ②統合プラットフォームで運用負荷を軽減 |
CAASM / 統合プラットフォーム導入のステップ
ステップ1:現状の資産可視性を評価
まず、自組織の現状を把握します。
- 現在、資産情報はどこに存在しているか?(CMDB、クラウドコンソール、スプレッドシート等)
- どの程度の資産が「見えていない」可能性があるか?
- セキュリティチームが資産情報を得るのにどれだけ時間がかかっているか?
あわせて、導入前に次の点を決めておきます。
- 端末管理、クラウド、診断ツールのうち、どの情報を連携するか
- それぞれの情報を収集する権限と更新頻度
- 資産の所有部署・担当者をどの台帳から取得するか
- データが食い違うときの確認担当と修正方法
- 管理対象外の資産や例外をどう扱うか
ステップ2:優先すべき可視化領域を決定
すべてを一度に実現しようとすると、アラート過多や運用負荷で失敗しやすくなります。最初から全資産を一度に整理するより、たとえば「公開サーバーの診断漏れを探す」といった具体的な問いを決めると、必要な連携と検証結果を評価しやすくなります。
- 外部リスクが高い場合:まずEASM / 外部可視化から
- クラウド移行中の場合:まずCSPM / クラウド可視化から
- 開発組織が大きい場合:まずSBOM / コード可視化から
ステップ3:段階的に可視化範囲を拡大
1つの領域で運用プロセスが確立したら、次の領域を追加します。
順序の一例:
- 外部可視化(ASM):効果が見えやすく、比較的始めやすい
- クラウド可視化(CSPM):検出した設定不備を、設定の見直しで修正しやすい
- コード可視化(SBOM):開発チームとの連携が必要
- アプリ診断(DAST):定期的な診断サイクルの確立
ステップ4:相関分析とプロセスの最適化
複数の可視化レイヤーが揃ったら、相関分析を活用した優先順位付けを行います。
- 「外部公開×脆弱性あり×保護なし」の資産を最優先で対応
- 定期的なレビューサイクルの確立
- 経営層へのリスクレポーティング
まとめ:CAASMの本質を理解し、自組織に最適なアプローチを選ぶ
本記事では、Gartnerの定義に基づいてCAASMを解説しました。
重要なポイント
- CAASMは「API連携によるデータ統合プラットフォーム」である
- 特定の機能を持つことではなく、既存ツールからデータを収集・統合することが本質
- EASM・CSPMはCAASMの「データソース」であり、包含関係にはない
- CAASMはこれらのツールと競合するのではなく、これらからデータを受け取る側
- CAASMの考え方を実現するアプローチは複数ある
- CAASMプラットフォーム+ベストオブブリードツール
- 複数の機能を最初から1つにまとめた統合セキュリティプラットフォーム(プラットフォーム外のツールとの統合は別途確認)
- 重要なのは「ツール」ではなく「資産可視化という目的」
- どのアプローチを選ぶにせよ、ゴールは「資産の可視化とセキュリティギャップの特定」
今後の展望
Gartnerは、CTEM(Continuous Threat Exposure Management:継続的脅威エクスポージャー管理)という考え方を提唱しており、CAASMはCTEMを支える技術要素の一つとして位置づけられています(出典:参考文献3)。
資産可視化への投資は、単なるコンプライアンス対応ではなく、プロアクティブなセキュリティ体制構築のための基盤です。
▶ ASM・IASM・CSPM・SBOM・脆弱性診断を提供するSecurifyの詳細はこちら
Securifyは、Securify ASMによる公開資産の探索と、Securify IASMによる内部資産の確認を、同じプラットフォームで提供しています。Securify SBOMでは、ASM・CSPMとの連携により、ソフトウェア構成を実際に稼働する資産と関連付けられます。既存のEDRやCMDBとのデータ統合が必要な場合は、連携先や取得したい項目を挙げて、個別に対応範囲を確認してください。
参考文献・出典
- Gartner, “Market Guide for Cyber Asset Attack Surface Management” (2023)
- Gartner, “Innovation Insight: Attack Surface Management” (2022)
- Gartner, “Hype Cycle for Security Operations” (2023-2024)
関連記事
Get Started
公開資産の自動探索と継続診断は Securify ASM。
ご利用規模・診断頻度に合わせて最適なプランをご提案します。