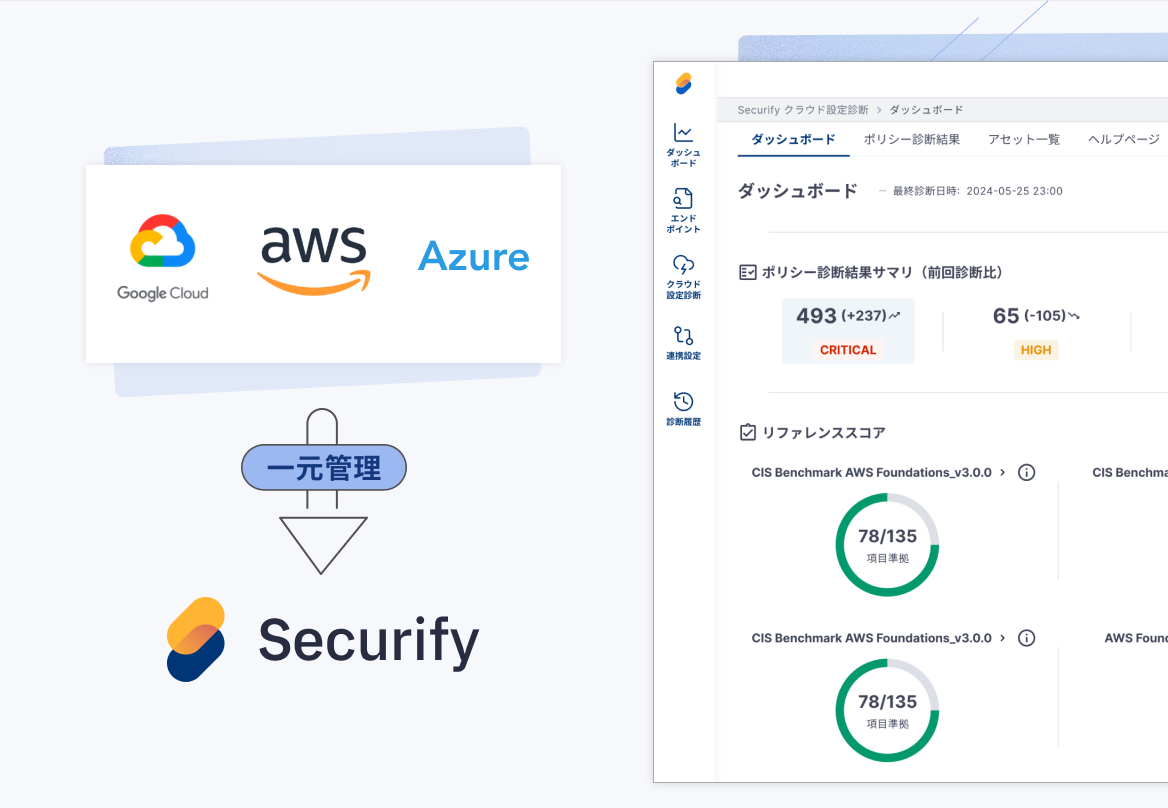
マルチクラウドの一元管理
クラウドごとに分かれた設定を、一つの画面で。
複数のクラウドやアカウントを使う環境では、設定状況の把握にも手間がかかります。Securify CSPMは、連携したクラウドのリソースと設定リスクをまとめて表示します。
公開範囲やアクセス権限などの設定を継続監視し、違反したポリシーと修正手順を提示。CISベンチマークなどの基準への準拠状況も把握できます。
 画像を拡大
主なチェック項目
情報漏洩や不正アクセスにつながる設定を検出。
- ストレージの公開設定
- 外部に公開されたストレージを検出し、意図した公開範囲になっているかを点検できます。
- 過剰な権限
- ユーザーやサービスに付与された権限の不備を検出します。
- MFAの未設定
- 多要素認証が設定されていない箇所を検出します。
- 暗号化の不備
- 暗号化に関する設定を点検し、ポリシーに違反する箇所を示します。
- 監査ログの停止
- 監査ログが無効になっているなど、操作の記録が残らない設定を検出します。
適用するチェック項目は、クラウドサービスやリソースの種類によって異なります。
資産ごとのリスク評価
本番か検証か。外部に公開されているか。資産の状況も踏まえて評価。
同じ設定ミスでも、重要なデータを扱う本番環境と検証環境では影響が異なります。Securify CSPMは、資産の公開状態や重要度を関連付けて評価し、対応の優先順位を示します。
ASMを併用するとインターネット側から見た公開状態も把握できます。公開Webサーバーには脆弱性診断を組み合わせ、アプリケーションの脆弱性も調べられます。
Securify ASMを見る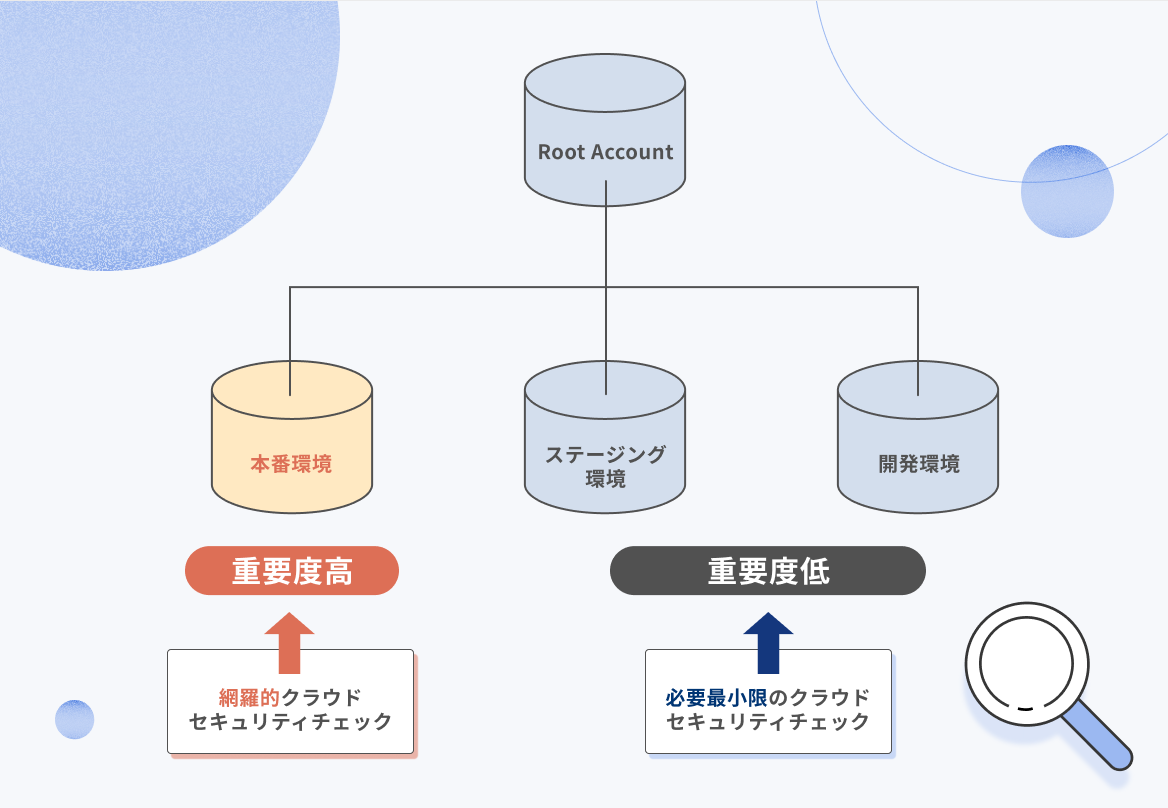 画像を拡大
よくある質問
どのクラウドに対応していますか?
AWS・Google Cloud・Microsoft Azure・さくらのクラウド・Oracle Cloud・Cloudflareに対応しています。対象リソースやチェック項目の詳細は、お使いのサービスに合わせてご案内します。
連携に必要な権限は何ですか?
必要な権限と設定手順は、クラウドや対象リソースによって異なります。お客様の権限管理方針を伺い、連携する範囲と方法をご案内します。
CISベンチマークへの準拠状況は分かりますか?
CISベンチマークなどの基準に沿って、クラウドの設定状態を評価できます。対応するチェック項目は、対象のクラウドサービスによって異なります。
ASMと組み合わせると何が分かりますか?
CSPMで把握した設定リスクに、ASMで調べた外部公開資産の情報を組み合わせられます。設定の内容と、インターネットからの見え方を併せて調査できます。
料金・導入について
クラウドの設定管理を見直したい方へ。
利用中のクラウドやアカウント数に合わせて、連携方法と料金をご案内します。複数部門での利用やASMとの併用もご相談ください。