巡回マップ
診断したいページまで、
巡回できているか分かる。
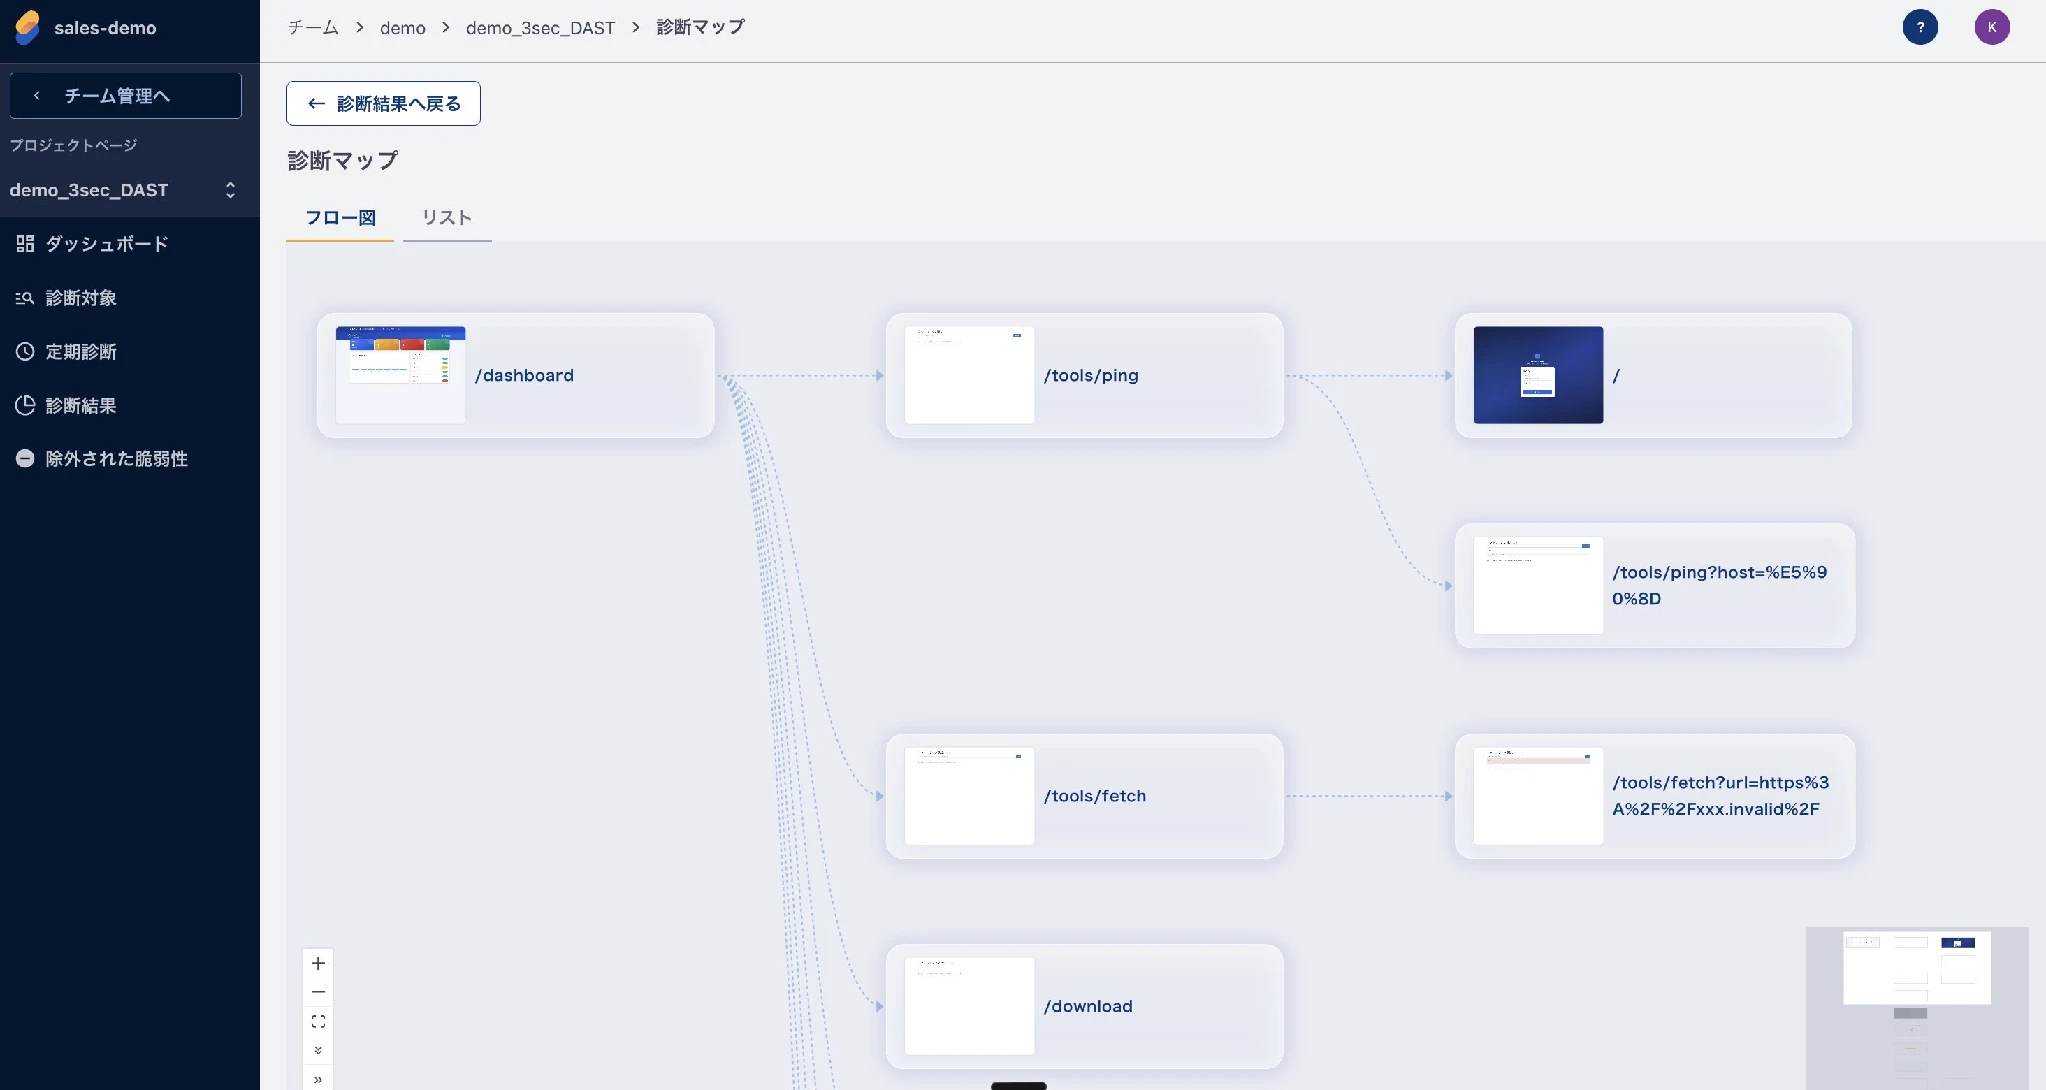
診断時に辿ったページと、その遷移をマップで表示。想定した画面まで到達しているか、意図しないページが含まれていないかを確かめ、次回以降の診断範囲を見直せます。
- 巡回した経路を確認
- ページ同士のつながりを見ながら、診断したいページの抜け漏れや意図しないページの混入を確認できます。
- 次回の診断範囲を調整
- 巡回経路を手動で追加・削除。蓄積した経路をもとに、次回以降に巡回する範囲をコントロールできます。
- 到達しにくい画面も記録
- 自動巡回では辿り着きにくい画面は、拡張機能で記録。診断したい画面への経路を補えます。
Webアプリケーション・APIの診断
ログイン後の画面やAPIも、実際に動く環境で診断。
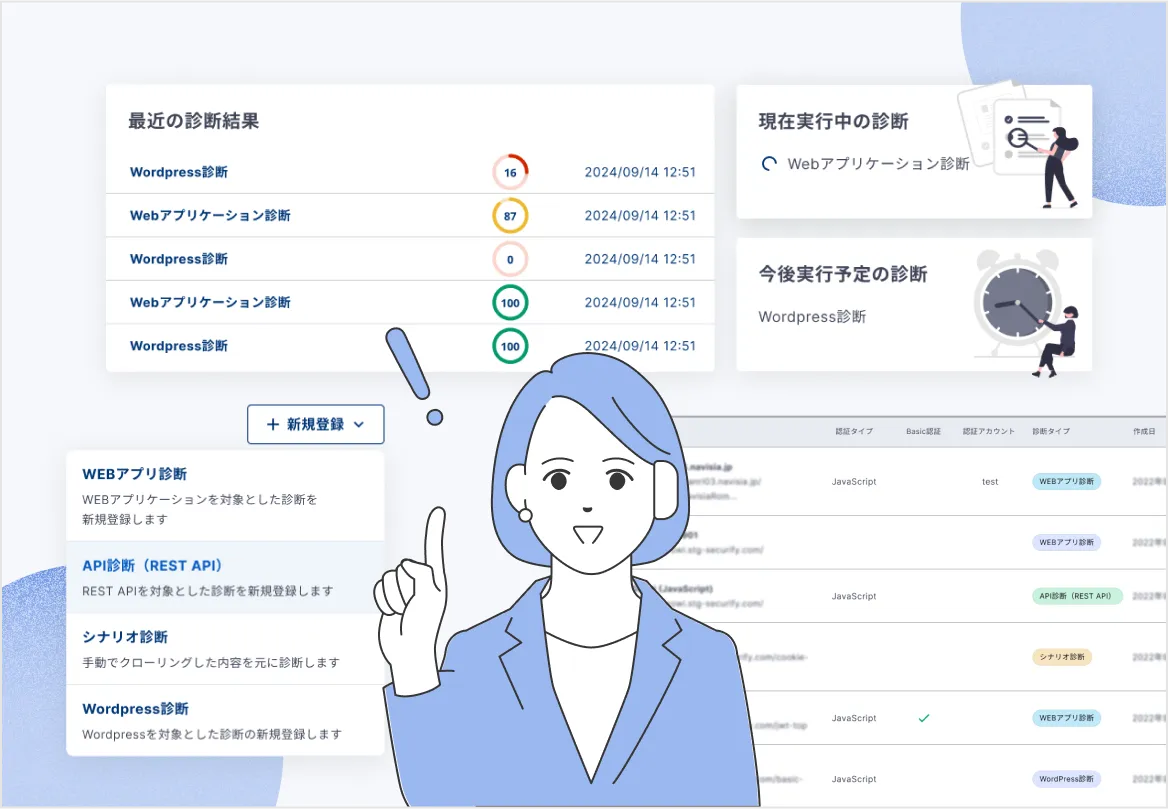
認証が必要な画面、REST・GraphQL API、SPAにも対応。アプリケーションに疑似攻撃を実行し、SQLインジェクションやXSS、認証・アクセス制御の不備を調べます。
診断の進行状況と検出された脆弱性はダッシュボードに表示。危険度ごとの件数を把握し、詳しい結果を読むことができます。
- 認証付き画面
- REST / GraphQL API
- SPA
 画像を拡大
日本語の解説・修正例
なぜ問題なのか、どう直すのか。根拠と一緒に読める診断結果。
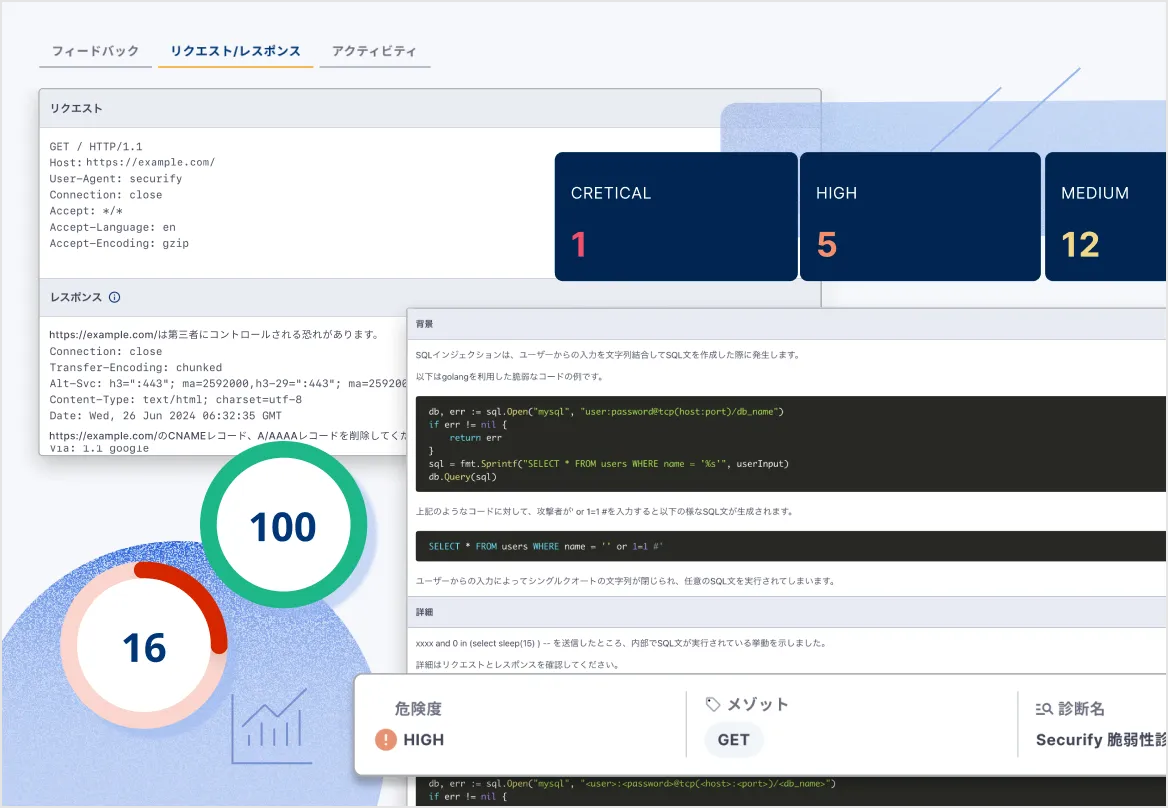
検出した脆弱性ごとに、危険度、検知の根拠、起こりうる問題を掲載。修正方法の例も日本語で示すため、開発者が実装を見直す際に参照できます。
セキュリティ担当者から開発チームに修正を依頼する際も、同じ診断結果を見ながら問題箇所を共有できます。
 画像を拡大
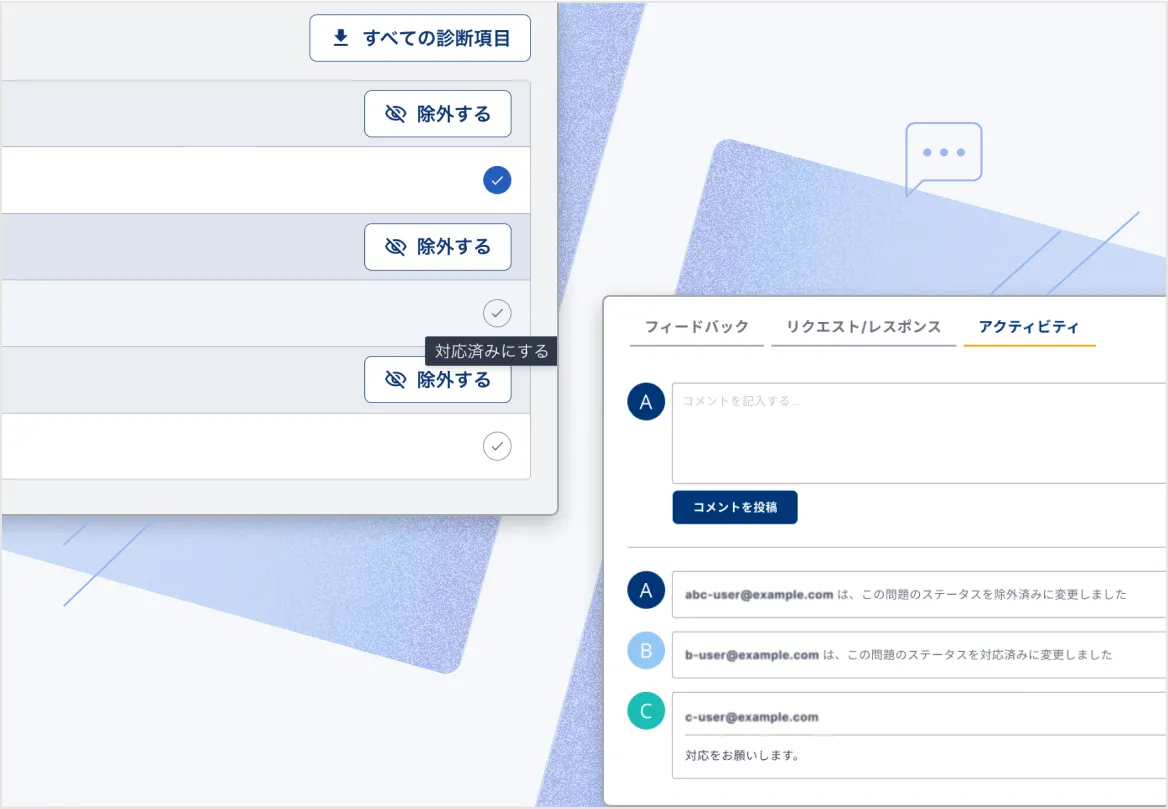
対応ステータス・コメント
対応中の項目も、見送った理由も、チームに残る。
脆弱性ごとにステータスを付け、修正状況を管理できます。対応内容や判断の理由はコメントで記録し、メンバー間で共有できます。
担当者が変わったときも、過去の経緯を診断結果と一緒に参照できます。報告用には、日本語のPDFレポートを出力できます。
 画像を拡大
日々の開発・運用に
リリース前も、運用中も。診断を続けやすく。
- 診断スケジュール
- 日次・週次・月次など、実施する頻度と時間を指定して診断を予約できます。
- APIによる診断実行
- APIから診断を起動できます。既存の開発・運用の仕組みに、診断の実行を組み込めます。
- Slack・メール通知
- 診断結果を普段使っている連絡先で受け取れます。
- ミドルウェアの診断
- Webアプリケーションを動かすミドルウェアについても、CVEに登録された既知の脆弱性を調べます。
よくある質問
巡回マップでは何が分かりますか?
診断時に巡回したページと、その遷移経路を確認できます。意図したページまで到達しているか、不要なページが含まれていないかを見直せます。検出された脆弱性や危険度、検知根拠は診断結果で確認します。
巡回する経路を変更できますか?
経路を手動で追加・削除し、次回以降の診断範囲を調整できます。自動巡回では到達しにくい画面を、拡張機能で記録する方法にも対応しています。
ログインが必要なページも診断できますか?
認証付きのページに対応しています。必要な設定は認証方式や画面遷移によって異なるため、対象アプリケーションに合わせてご案内します。
APIやSPAも対象になりますか?
REST・GraphQL APIとSPA(画面全体の再読み込みをせずに動作するWebアプリケーション)にも対応しています。対象APIの仕様や認証条件に応じて診断を設定します。
診断結果を社内報告用に出力できますか?
日本語のPDFレポートを出力できます。診断結果の共有に加え、Securify上では項目ごとの対応ステータスとコメントも管理できます。
診断する日時は指定できますか?
診断スケジュールで実施する日時や頻度を指定できます。APIから診断を起動する方法にも対応しています。
料金・導入について
自社の画面遷移で、どう診断できるか。
巡回マップの見方や経路の調整を、デモでご紹介します。認証付き画面や複雑な遷移があるサイトも、対象に合わせた診断方法と料金をご相談ください。