入門・資料セット
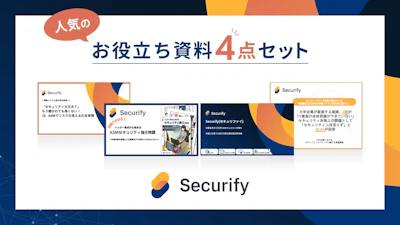
人気の「お役立ち資料」4点セットを一括ダウンロード
Securifyのサービス紹介、企業のセキュリティ実態調査、ASMの解説、漫画で読む対策の流れをまとめた4冊セットです。製品の概要から、公開資産の管理が必要になる背景まで確認できます。
詳細を見るセキュリティに関する各種資料を無料でご提供しています。サービス概要書・技術解説・導入事例集などをダウンロードいただけます。
Whitepaper
Securifyのサービス紹介、企業のセキュリティ実態調査、ASMの解説、漫画で読む対策の流れをまとめた4冊セットです。製品の概要から、公開資産の管理が必要になる背景まで確認できます。
詳細を見る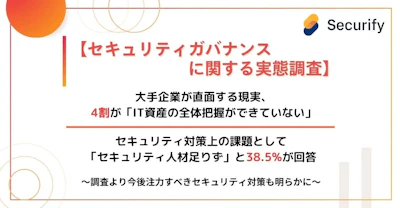
従業員1,000名以上の企業で情報システムを担当する管理職・主任等104名への調査です。IT資産の把握状況、セキュリティ人材や運用の課題、効率化に向けた取り組みを紹介します。
詳細を見る
管理から漏れた公開資産が生むリスクと、ASMで資産を把握する仕組みを解説します。脆弱性診断との違い、導入効果、情報システム部門での活用例を通じて、ASMを運用に組み込む考え方を紹介します。
詳細を見る
攻撃者は企業のどこを見ているのか。公開資産の管理漏れに気づくまでの物語を漫画で紹介します。ASMと脆弱性診断の関係、Securifyで資産を登録して継続監視するまでの流れをまとめています。
詳細を見る
インフォテック・インテック・日本デジコムの3社が、脆弱性診断を導入した背景と運用を紹介します。顧客への診断支援、診断前の調整負担、社内で診断を行う体制など、各社の課題と取り組みを収録しています。
詳細を見る
経済産業省の「ASM導入ガイダンス」をもとに、ASMの基本機能と導入時のポイントを解説します。脆弱性診断との役割の違い、一般的な料金形態、短期・長期で期待する導入メリットを整理した資料です。
詳細を見る
セキュリティ業務に関わる1,045名への調査から、担当者の知識・情報収集、企業の対策状況、予算や人材の課題を紹介します。2024年当時の現場の認識と、今後取り組みたい対策をグラフで確認できます。
詳細を見る
フェリシモ・ギフトモール・プラチナスタイルの3社による導入事例です。複数サイトの診断、期限までの診断・レポート作成、定期診断の内製化など、EC関連サービスの課題とSecurifyの活用を紹介します。
詳細を見る
Azoop・ai6・ペイミー・クロスログの4社の導入事例を収録しています。成長に伴うセキュリティ要求、開発リソースの不足、顧客への説明などの課題に対し、各社が診断をどう活用したかを紹介します。
詳細を見る
開発のスピードとセキュリティを両立するために、どこから取り組むかを解説します。NIST SSDFやMicrosoft SDLを紹介し、リスクを踏まえた考え方と、開発プロセスへ対策を組み込む流れを整理しています。
詳細を見る
2024年当時のECサイトをめぐるセキュリティ対策の動向を取り上げた資料です。カード決済に関する対策要請の背景、Webサイトのリスク、脆弱性診断を含む対策手法を紹介しています。
詳細を見る
情報セキュリティの基本を、機密性・完全性・可用性から解説します。守るべき情報資産、技術的・物理的・人的な対策、対策を進めるステップを整理し、業務でセキュリティを考えるための基礎を紹介します。
詳細を見る
サイバーセキュリティ基本法、不正アクセス禁止法、個人情報保護法など、業務に関わる法律の概要をまとめています。各法律が扱う範囲と、企業が理解しておきたいポイントを整理した入門資料です。
詳細を見る
経済産業省のサイバーセキュリティ経営ガイドラインを中心に、経営者が対策を進める際の役割を解説します。体制・予算の確保からインシデント対応、復旧、サプライチェーン対策まで、重要10項目を紹介します。
詳細を見る
開発・リリースの現場で、脆弱性対策が必要になる背景を解説します。サイバー攻撃の事例とともに、バグバウンティ、手動診断、ツール診断、ペネトレーションテストなどの対策手法を紹介しています。
詳細を見る
納期の優先、診断結果の放置、修正の難しさなど、開発現場で起こりやすいセキュリティの課題を取り上げます。自分たちのリスクを知り、知識を身につけ、開発プロセスに対策を組み込むステップを紹介します。
詳細を見る
手動診断とツール診断を、継続的な開発の中でどう使い分けるかを解説します。両者の特徴、留意点、組み合わせ方を比較し、自社の開発サイクルに合う診断運用を考えるための資料です。
詳細を見る他にもお探しの資料があれば、お気軽にお問い合わせください。