セキュリティ解説
CNAPPとは?CSPM・CWPP・CIEMとの関係と選定のポイント
CNAPP(Cloud Native Application Protection Platform)とは何かを、CSPM・CWPP・CIEM・SBOMの役割、導入メリット、CNAPPだけでは補えない課題…
SSVCとは?脆弱性への対応を決めるための判断モデル
SSVCとは、脆弱性への対応方針を決めるための意思決定フレームワークです。CVSS・EPSSとの違い、CISAモデルとCMU標準デプロイヤーモデルの決定ポイントと出力、導入時の課題を解説します。
EPSSとは?確率・パーセンタイルの読み方と脆弱性対応への使い方
EPSSとは、公開済みCVEについて今後30日間に悪用が観測される確率を推定する指標です。確率とパーセンタイルの違い、CVSS・KEVとの使い分け、しきい値設定と優先順位付けの注意点を解説します。
古いTLSバージョンの利用におけるリスクについて
TLS 1.0/1.1は2021年のRFC 8996で正式に非推奨となりました。BEAST攻撃やPOODLE攻撃といった既知の脆弱性があり、通信の傍受・改ざんリスクがあります。 本記事では、古いTLSのリスク、
CAASMとは?資産情報を統合する役割とASMとの違い
CAASMとは、既存ツールの資産情報をAPI連携で統合し、資産の把握やセキュリティギャップの特定に使う考え方です。EASM・CSPMとの違い、実現アプローチ、導入時の確認点を解説します。
CISA KEVカタログとは?悪用済み脆弱性の確認と対応への使い方
CISA KEVカタログとは何かを、登録の3基準やCVSS・EPSSとの違い、米国連邦政府機関向け指令(BOD)の背景とともに解説。自社資産との照合、修正後の検証、優先順位付けまで…
SBOMフォーマットの選び方|SPDX・CycloneDXと受け渡し時の確認点
SBOMフォーマットの代表であるSPDX・CycloneDX・SWIDの特徴と違いを比較し、NTIAの最小要素やEU CRAの要件、目的別の選び方、受け渡し前の確認点を出力サンプル付きで解説します。
ASMとは?公開資産を見つけて管理する仕組みと運用のポイント
ASM(Attack Surface Management)とは、外部から見える自社の資産を発見し、リスクを継続的に管理する取り組みです。経済産業省のガイダンスの3つのプロセス、CSPM・SBOM・DASTとの連携…
CIEMとは?クラウドの権限管理とCSPM・CWPPとの違い
CIEMとは、クラウド上のIDとアクセス権限を可視化・分析し、過剰な権限のリスクを管理する仕組みです。CSPM・CWPPとの違い、最小権限原則、未使用権限を見直す際の注意点、ツール選びの観点と限界を解説します。
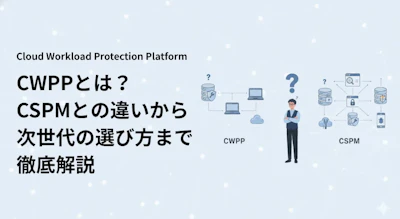
CWPPとは?ワークロード保護の役割とCSPMとの違い
CWPPとは、クラウド上のサーバーやコンテナなどのワークロードを保護する製品群です。主要機能、CSPM・CIEMとの違い、エージェント方式、CWPPだけでは補えない領域と選定時の確認点を解説します。
脆弱性診断ツールとは?Web診断と手動診断の使い分け
脆弱性診断ツールの役割と、ツール診断・手動診断のメリットとデメリットを解説します。はじめての診断の進め方やツールの選び方、診断前の対象確認、修正と再診断のポイントも整理します。
CSPMとは?クラウド設定を点検する仕組みと導入時の確認点
CSPMとは、クラウドの設定を継続的に点検する仕組みです。必要とされる背景、主要機能、CWPP・CIEMとの違い、ツールの選び方、検知後の運用、ASM・SBOM・脆弱性診断で補う領域まで解説します。
SBOMとは?ソフトウェア部品表を脆弱性管理に使う方法
SBOMとは、ソフトウェアを構成する部品と依存関係を記録した部品表です。含める情報、EUのCRAや経済産業省の手引などの動向、ツール選定とCI/CDへの組み込み、作成後の継続運用を解説します。