SBOMの収集・管理
どの部品を、どのバージョンで使っているか。依存関係も含めて把握。
SBOMは、ソフトウェアに含まれる部品を記録した「ソフトウェア部品表」です。Securify SBOMは、リポジトリ・コンテナ・クラウドから構成情報を収集し、コンポーネント名、バージョン、依存関係、利用箇所を管理します。
GitHub・GitLabなどのリポジトリやクラウドとの連携により、開発中のソフトウェアから稼働環境まで、構成情報を継続して把握できます。
ソフトウェア構成の収集元
Securify SBOM
- リポジトリ
GitHub・GitLabなど
- コンテナ
イメージに含まれるソフトウェア
- クラウド
稼働環境のソフトウェア構成
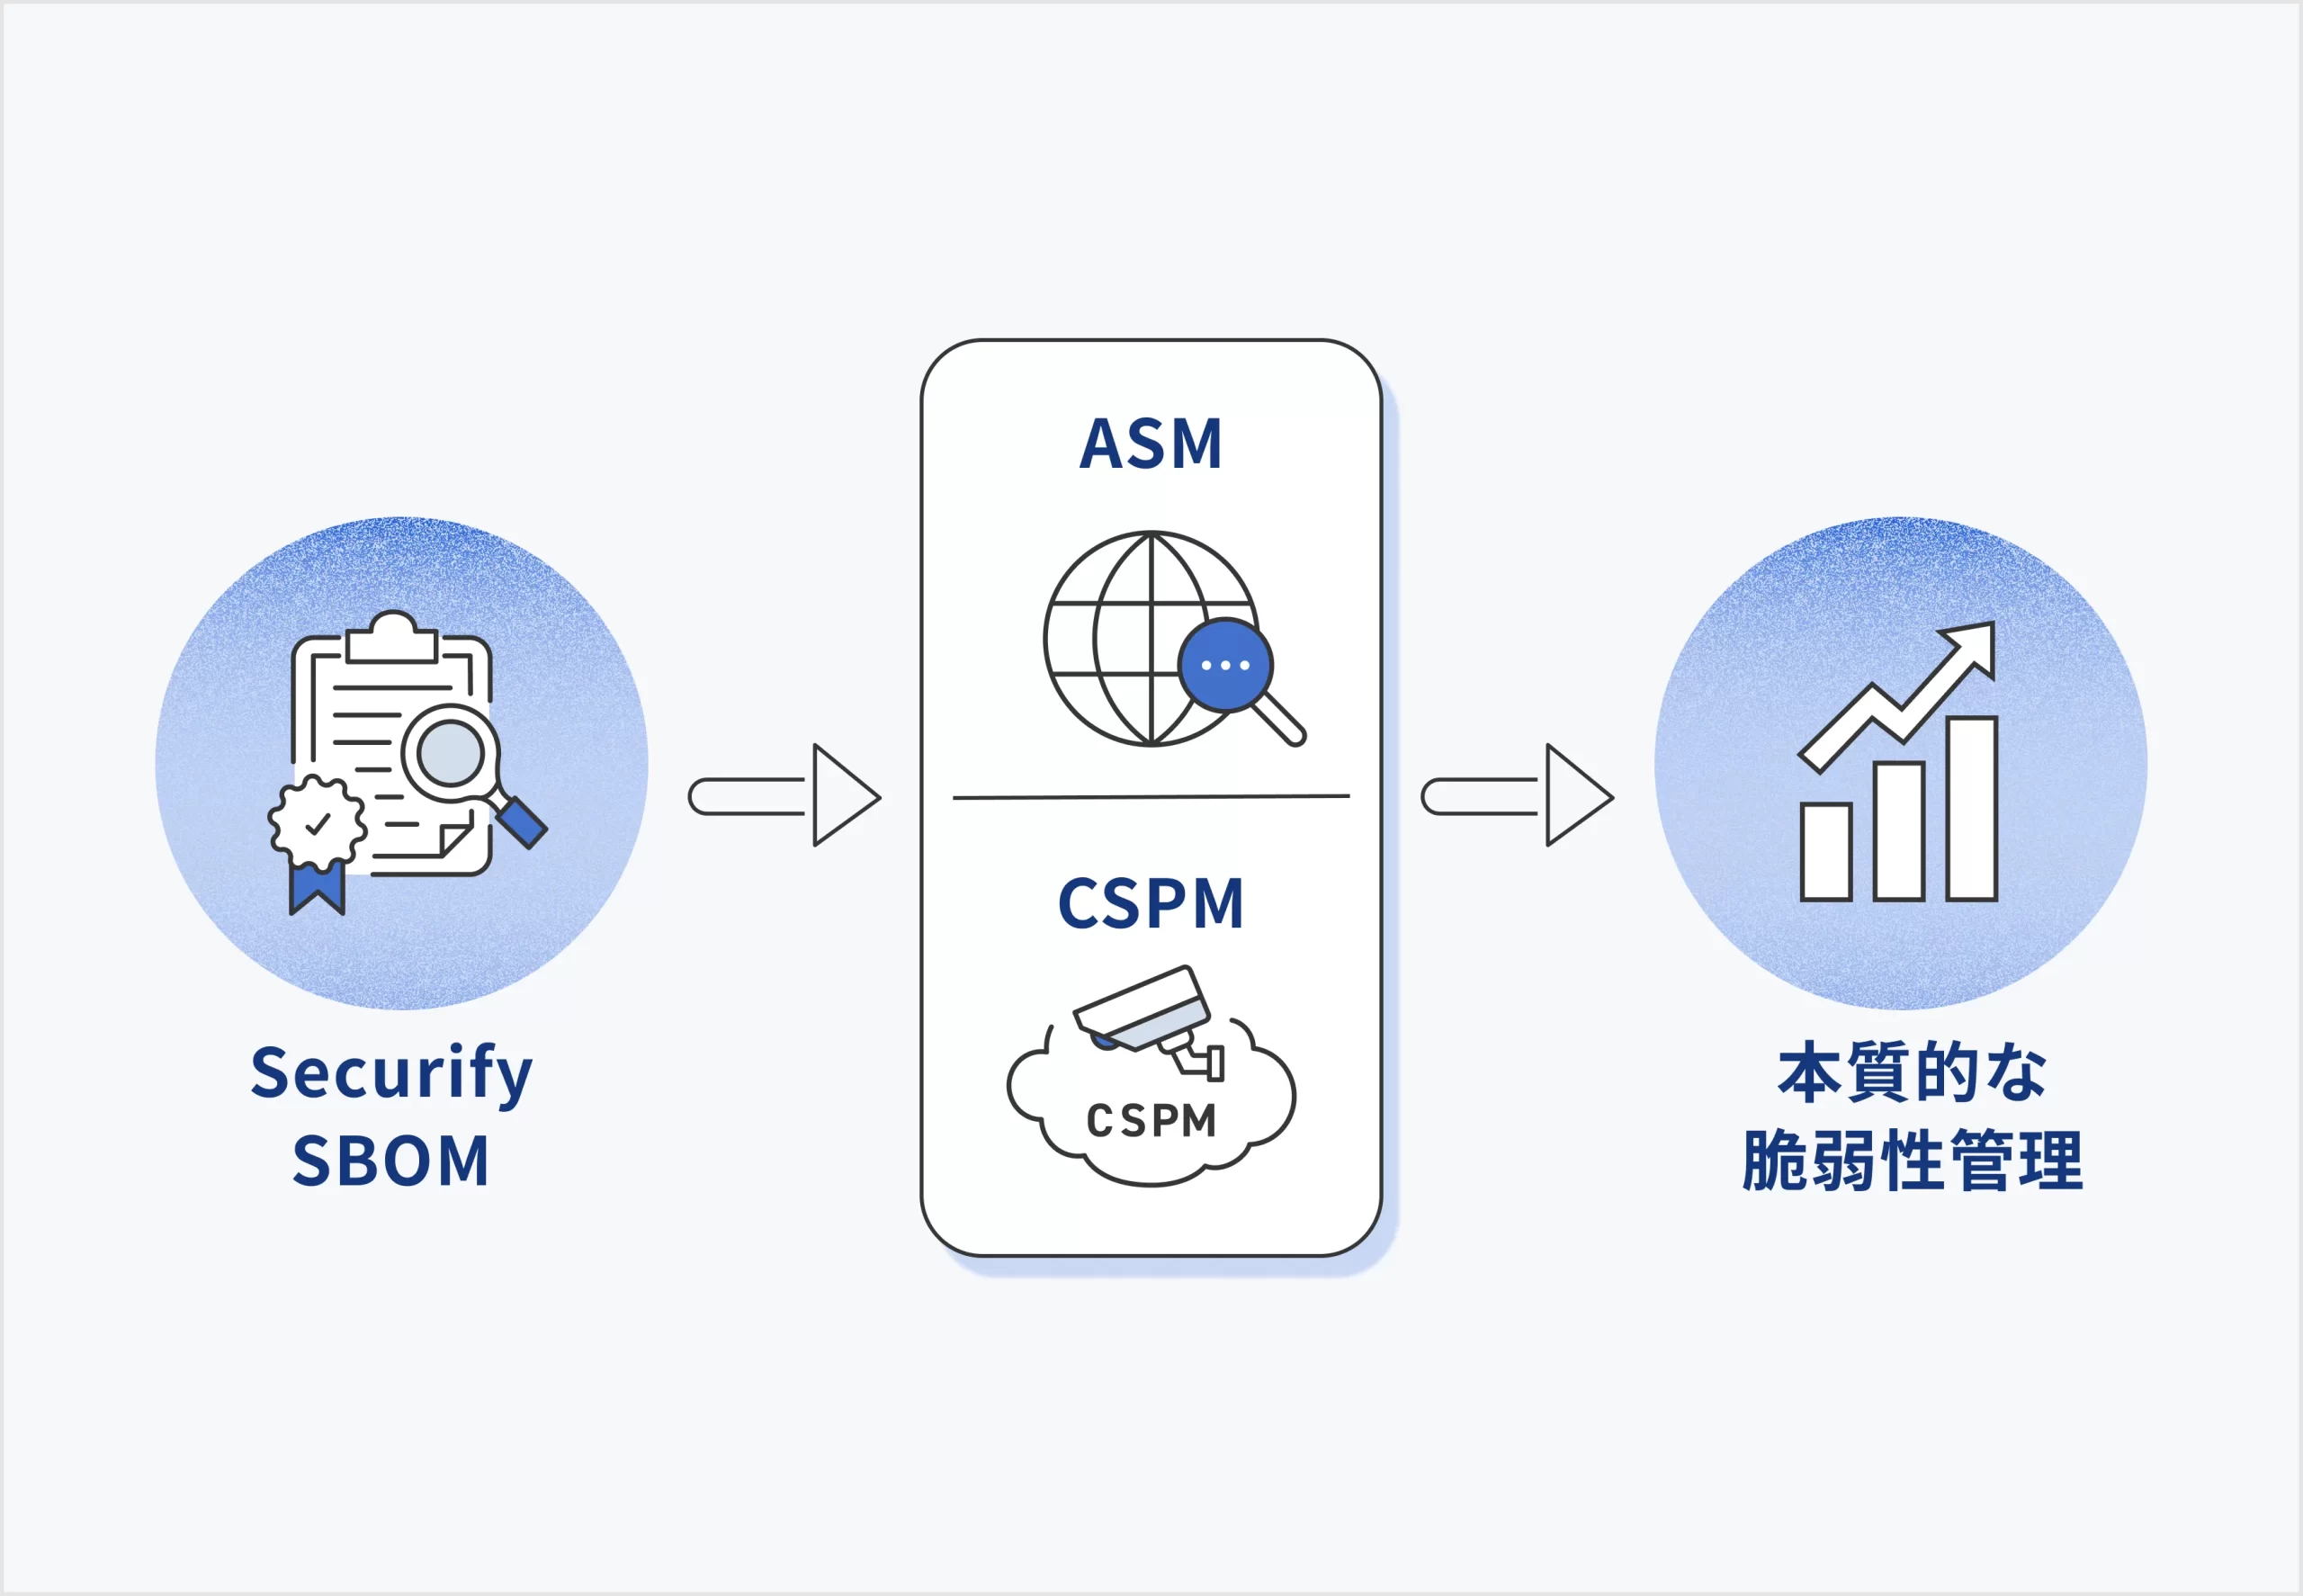
ASM・CSPMとの連携
脆弱なライブラリが、どのサーバーで使われているかまで分かる。
新しい脆弱性が公表されたとき、まず知りたいのは自社サービスへの影響です。Securify SBOMは、コンポーネントとバージョンを脆弱性情報に照合し、対象となる部品を特定します。
ASM・CSPMとの連携で、その部品を使う稼働資産も把握。外部に公開されたサービスで使われているかを踏まえて、対応の優先順位を付けられます。
 画像を拡大
脆弱性・ライセンス・保守期限
更新や利用ルールに関わる情報も、部品ごとに管理。
- 既知の脆弱性
- 利用中のバージョンに関係するCVE(脆弱性の識別番号)や、深刻度を表すCVSSを把握できます。
- OSSライセンス
- 各コンポーネントのライセンスを管理します。ソフトウェアの利用・配布条件を点検する際に参照できます。
- EOL(サポート終了)
- サポートが終了したソフトウェアを把握し、更新や置き換えの対象を洗い出せます。
- 禁止パッケージ
- 社内で使用を禁止しているパッケージを登録し、利用されていた場合にアラートで通知します。
よくある質問
どこから構成情報を取得できますか?
GitHub・GitLabなどのリポジトリ、コンテナ、クラウド環境との連携に対応しています。取得方法や対応形式は、お使いの環境に合わせてご案内します。
ASM・CSPMとの連携は何に役立ちますか?
SBOMの構成情報を、実際に動いている資産と関連付けられます。脆弱な部品が外部公開サービスで使われているかを把握し、対応の優先順位付けに利用できます。
脆弱性以外の情報も管理できますか?
OSSライセンス、EOL(サポート終了)、社内で使用を禁止したパッケージも管理できます。禁止パッケージの利用が見つかった場合はアラートで通知します。
ソースコードや構成情報はどのように扱われますか?
取得するデータの範囲と必要な権限は、連携方法によって異なります。社内の持ち出し制限やデータ管理方針を伺い、導入前にご説明します。
料金・導入について
自社のソフトウェア構成を、継続して管理するために。
お使いのリポジトリやクラウド環境に合わせて、構成情報の収集方法と料金をご案内します。ASM・CSPMとの連携についてもご相談ください。