目次12項目
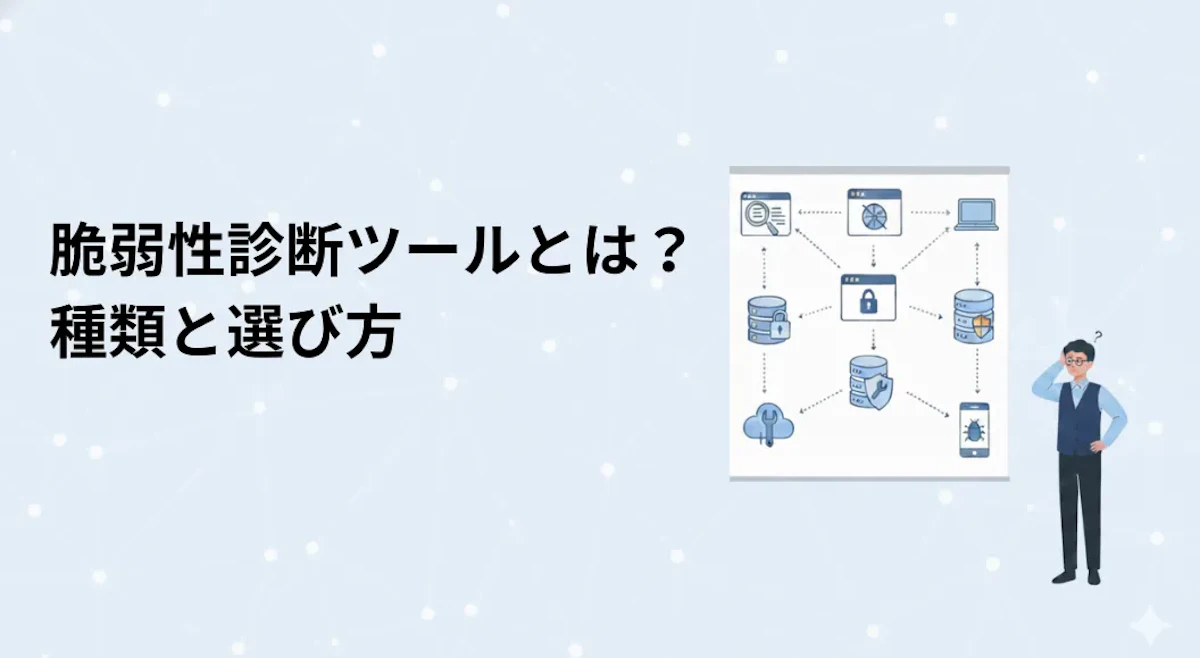
脆弱性診断は現代ビジネスの必須事項!知っておきたい基礎知識と効果的なツール活用法を解説
脆弱性診断が現代社会で求められる理由
現代社会において、Webアプリケーションは企業のビジネスに不可欠な存在です。しかし、その利便性の裏側には、常にサイバー攻撃のリスクが潜んでいます。脆弱性を放置することは、企業の信用失墜や事業継続の危機に直結する重大な問題です。
実際に、Webアプリケーションの脆弱性を突いた不正アクセスによって個人情報などが流出する事案は、国内でも業種や規模を問わず報告されています。
このようなインシデントは、ひとたび発生すれば、損害賠償や社会的信用の失墜、さらには事業の継続自体が困難になる可能性をはらんでいます。サイバー攻撃は「他人事」ではなく、常に「自分事」として捉えるべき経営課題なのです。脆弱性診断は、これらのリスクを未然に防ぎ、企業を守るために「やらなければならないこと」として、その重要性が高まっています。
そもそもWebアプリケーションにおける脆弱性とは?
Webアプリケーションにおける脆弱性とは、プログラムの設計や実装ミス、または不適切な設定によって生じる、セキュリティ上の弱点のことです。これは例えば、パスワードの入力チェックが甘かったり、外部からの不正なコード入力を防ぐ仕組みが不十分だったりする点が挙げられます。攻撃者はこれらの弱点を悪用し、不正アクセスや情報窃取を試みます。脆弱性は意図せず生まれることが多く、開発者自身も気づきにくいことがほとんどです。
脆弱性を放置することによるセキュリティリスク
脆弱性を放置することは、企業にとって非常に大きなリスクを伴います。最も深刻なリスクの一つは、機密情報の漏洩です。顧客の個人情報やクレジットカード情報、企業の機密情報が流出し、多額の賠償金や社会的信用の失墜につながります。また、サイバー攻撃によってサービスが停止し、ビジネスチャンスの喪失や事業の継続が困難になることも考えられます。さらに、ウェブサイトが改ざんされ、フィッシング詐欺やマルウェア配布に利用されるなど、二次的な被害を発生させる可能性もあります。これらのリスクは、単なる技術的な問題ではなく、経営に直結する課題なのです。
脆弱性診断とは何をすることなのか
脆弱性診断とは、Webアプリケーションに潜むセキュリティ上の弱点(脆弱性)を見つけ出し、その危険性を評価するプロセスです。専門の診断ツールや技術者による手動でのチェックを通じて、擬似的なサイバー攻撃を仕掛け、どこにどのような問題があるかを洗い出します。例えるなら、建物の防犯診断のようなものです。鍵はきちんと機能しているか、窓は施錠されているか、外部から侵入できる隙間はないか、といった点を専門家が徹底的に調べます。この診断によって、潜在的なリスクを事前に特定し、対策を講じることで、セキュリティ事故を未然に防ぐことが可能になります。
Web脆弱性診断ツールは、Webアプリケーションへアクセスし、入力や応答などからセキュリティ上の問題を調べるためのツールです。動作中のアプリケーションを外部から検査するこの方式はDASTと呼ばれます。ソースコードを直接解析するSASTや、部品構成を調べるSCAとは確認方法が異なります。
さまざまな脆弱性診断:ツール診断と手動診断、それぞれのメリット・デメリット
脆弱性診断には、主に「ツール診断」と「手動診断」の二つがあります。
ツール診断
ツール診断は、自動化されたソフトウェアを使って大量の検査を高速に行う手法です。メリットは、比較的低コストで広範囲なチェックができ、診断結果が短期間で得られる点です。繰り返し実行できるため、定期的な検査として運用へ取り入れやすいことも利点です。一方、デメリットは、ツールでは発見が難しい論理的な脆弱性や、新しい種類の攻撃には対応しきれない場合があることです。また、ログイン後の画面へ到達できない、複雑な操作順を再現できないといった設定上の問題があると、検査範囲に漏れが生じます。
手動診断
手動診断は、熟練したエンジニアが手作業で詳細な診断を行う手法です。メリットは、診断担当者が仕様や権限の違いを踏まえて確認するため、ツールでは見つけにくい複雑な脆弱性や、ビジネスロジックに潜む問題を深く掘り下げて発見できる点です。決済、申請、承認などの業務ロジックを含む検証では、人による確認が必要になることがあります。デメリットは、時間とコストがかかり、診断者のスキルに依存する点です。
すべての問題をどちらか一方で検出できるとは限りません。Webアプリケーションの検証観点を整理する参考資料としては、OWASP Web Security Testing Guideがあります。
「これから脆弱性診断にとりかかる」人にはまずツール診断がおすすめ
これから脆弱性診断を始める情報システム部門や経営者にとって、最初の一歩としておすすめなのはツール診断です。手動診断は専門の診断担当者による作業が中心となるため、費用と期間がかかりやすい一方、ツール診断であれば比較的低コストで導入しやすく、繰り返し実施できます。診断対象の設定や結果の確認は必要ですが、ツールが疑似攻撃を自動で実行して検出結果を示すため、セキュリティ対策の現状を大まかに把握することができます。これにより、まずはセキュリティリスクの全体像を把握し、緊急性の高い問題から対処するという効率的なアプローチが可能になります。ツール診断で基本的な脆弱性を潰した後に、業務ロジックなど人による確認が必要な部分について手動診断を検討するのが、現実的で賢い選択と言えるでしょう。
脆弱性診断ツールの選び方
ツール診断を導入する際には、いくつかの重要なポイントがあります。第一に、求められるリテラシーがそこまで高くないことです。専門的な設定や複雑な操作を必要とせず、担当者が無理なく扱えるツールを選ぶべきです。第二に、最新の脆弱性情報に順次追従し、定期的に継続して診断することです。サイバー攻撃の手法は常に進化しているため、ツールも最新の脅威に対応できるよう、定期的にアップデートされ、継続的に診断することが不可欠です。最後に、運用の属人化を起こさないことです。特定の担当者しか使えないようなツールは、担当者が異動や退職した場合にセキュリティ対策が停滞するリスクがあります。
あわせて、ログインが必要な画面やAPIなど、診断したい対象まで検査できるか、料金が対象のホスト数やFQDN数など何に応じて決まるかも比較しておくと安心です。これらの基準を満たすツールを選ぶことで、継続的で安定したセキュリティ運用が実現できます。
診断を始める前の対象確認
ツール診断・手動診断のどちらでも、診断を始める前に次の点を確認しておきます。
- 実施許可を得たホスト名・IPと、診断してよい範囲。
- 検証環境か本番環境か、実施可能な時間帯。
- ログイン方法、権限の異なるテストアカウント。
- API仕様と、必要な操作・画面遷移。
- データ登録や送信を伴う操作の除外・テスト方法。
「URLを登録できた」ことだけで準備完了にせず、意図した画面まで巡回できているかを確かめます。最初の診断では、アクセス先や実行状況を確認できる設定で試すと、対象の漏れを見つけやすくなります。
結果を修正につなげる
検出された項目は、影響する箇所と再現条件を確認し、担当者へ引き継ぎます。すべてが同じ緊急度ではないため、公開範囲や扱う情報、悪用可能性を踏まえて対応順を決めます。誤検知や対応保留とする場合も、理由を記録します。
修正した後は再診断し、元の問題が解消したか確認します。アプリケーションの変更で新しい問題が入る可能性もあるため、リリース前後や定期的な確認に診断を組み込むことを検討します。
はじめての脆弱性診断ツールなら「Securify」がおすすめ
前述の基準、すなわち「求められるリテラシーが高くないこと」「最新の脆弱性情報に順次追従し、継続して診断すること」「運用の属人化を起こさないこと」という観点から、Securify 脆弱性診断の主な機能を紹介します。
Securify 脆弱性診断では、検出した脆弱性ごとに危険度や検知の根拠、起こりうる問題を掲載し、修正方法の例を日本語で示します。診断時に巡回したページと遷移は巡回マップで確認でき、経路の追加・削除や拡張機能での記録によって、次回以降の診断範囲を調整できます。認証が必要な画面、REST・GraphQL API、SPAにも対応しています。認証方式や対象アプリケーションの構成に合わせて、設定の確認が必要です。
継続的な診断のために、日次・週次・月次などの頻度で診断を予約する診断スケジュールや、APIからの診断実行、Slack・メールでの結果通知を用意しています。Webアプリケーションを動かすミドルウェアについても、CVEに登録された既知の脆弱性を調べます。さらに、脆弱性ごとの対応ステータスとコメントで判断の経緯をチームに残せるため、担当者が変わっても過去の対応を参照できます。報告用には日本語のPDFレポートも出力できます。
有料のツールプランは、対象IP・FQDN数に応じた年間契約です。業務ロジックなどを人が確認する手動脆弱性診断を併用する場合は、範囲・報告書・再診断の条件を別途確認します。金額と対象範囲は脆弱性診断の料金ページをご覧ください。
ぜひお気軽にお問い合わせください。
Securifyの脆弱性診断機能についてはこちらでご紹介しております。併せてご覧ください。
関連記事
Get Started
WebサイトやAPIの脆弱性を継続診断し、修正後の確認にも活用できます。
ご利用規模・診断頻度に合わせて最適なプランをご提案します。