目次6項目
このブログシリーズ 「クラウドセキュリティ 実践集」 では、一般的なセキュリティ課題を取り上げ、「なぜ危険なのか?」 というリスクの解説から、「どうやって直すのか?」 という具体的な修復手順(コンソール、AWS CLI、Terraformなど)まで、分かりやすく解説します。
この記事では、GuardDuty Malware Protection for EC2 を有効にする必要があるというセキュリティ課題の修正方法を解説します。
ポリシーの説明
GuardDuty Malware Protection for EC2 は、EC2インスタンスおよびコンテナワークロードに接続されたAmazon EBSボリュームをスキャンして、マルウェアの潜在的な存在を検出するサービスです。エージェントレスでのスキャンを実行し、実行中のワークロードのパフォーマンスに影響を与えずに、悪意のあるファイル、疑わしいファイル(アドウェア、スパイウェア、デュアルユースツールなど)を検出します。スキャンはGuardDutyが脅威を検出した際に自動的に実行されるほか、管理者が手動でオンデマンドスキャンを実行することも可能です。
修復方法
コンソールでの修復手順
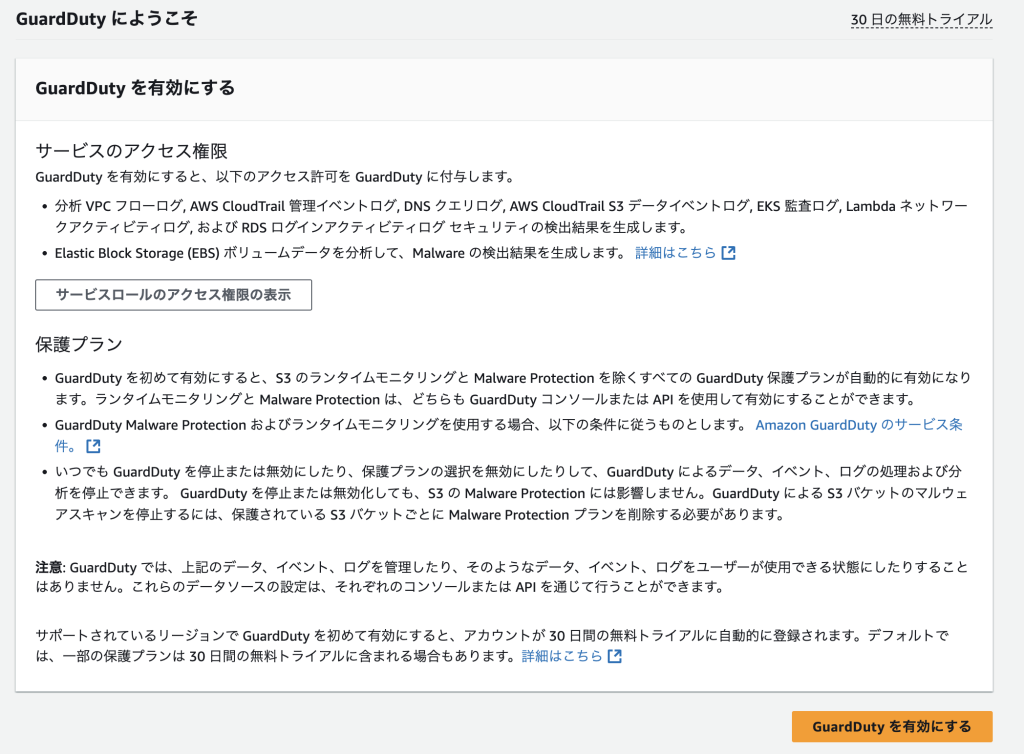
AWSのコンソールを使用して、GuardDuty Malware Protection for EC2を有効にします。
前提条件
- AWS GuardDutyコンソールにアクセス
- AWSマネジメントコンソールにログインし、GuardDutyサービスを開きますGuardDutyが有効化されていない場合は、まずGuardDutyを有効化する必要があります
- Malware Protection for EC2の有効化
- 「GuardDuty が開始するマルウェアスキャン」のトグルスイッチをオンにします対象となるEC2を選定した上で「On-demand malware scan」も必要に応じて有効化します
- 「Confirm」または「Save」ボタンをクリックして変更を適用します
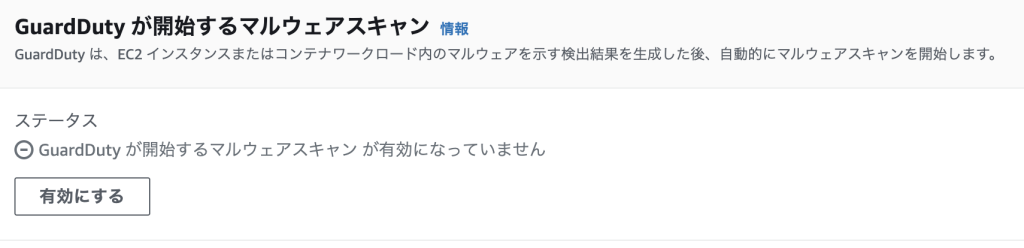
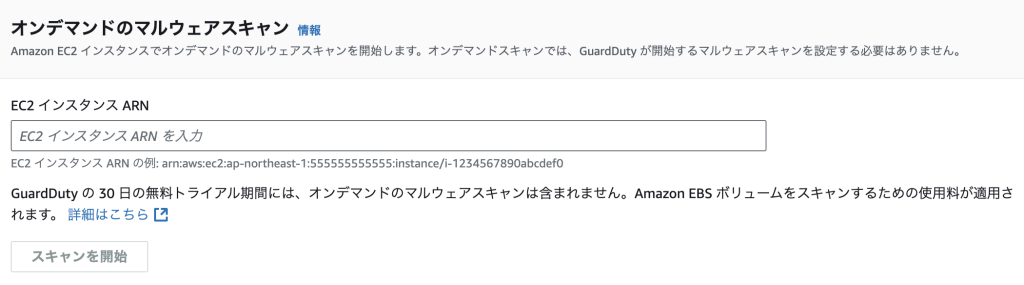
- スキャン除外設定(オプション)
- 特定のEC2インスタンスをスキャン対象から除外する場合は、例えばいかのようにEC2インスタンスにタグを設定します:
- タグキー:
GuardDutyMalwareScanEc2InstanceTag - タグ値:
skip - 注意: このタグはEC2インスタンスに直接設定し、GuardDutyコンソールでは設定しません
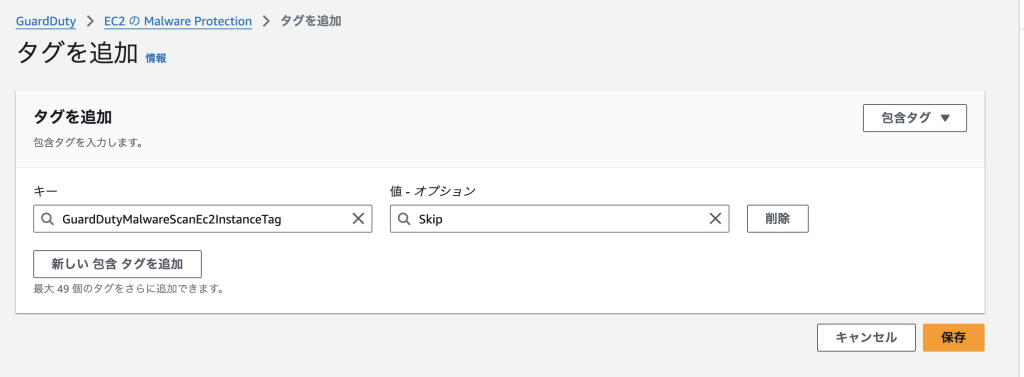
最後に
この記事では、GuardDuty Malware Protection for EC2 の有効化について、リスクと対策を解説しました。
Malware Protection for EC2 を有効化することで、EC2インスタンスに潜むマルウェアを自動的に検出し、データ窃取、リソースの不正利用、ランサムウェア攻撃などから保護できます。エージェントレスでパフォーマンスへの影響なく、包括的なマルウェア対策を実現できます。
この問題の検出は弊社が提供するSecurifyのCSPM機能で簡単に検出及び管理する事が可能です。 運用が非常に楽に出来る製品になっていますので、ぜひ興味がある方はお問い合わせお待ちしております。 最後までお読みいただきありがとうございました。この記事が皆さんの役に立てば幸いです。
CSPMについてはこちらで解説しております。併せてご覧ください。
参考情報
関連記事
Get Started
クラウド設定ミスを継続検出するなら Securify CSPM。
ご利用規模・診断頻度に合わせて最適なプランをご提案します。