目次12項目
このブログシリーズ 「クラウドセキュリティ 実践集」 では、一般的なセキュリティ課題を取り上げ、「なぜ危険なのか?」 というリスクの解説から、「どうやって直すのか?」 という具体的な修復手順(コンソール、AWS CLI、Terraformなど)まで、分かりやすく解説します。
この記事では、RDS for SQL Server DB インスタンスは CloudWatch Logs にログを発行する必要がありますについて、リスクと対策を解説します。
ポリシーの説明
Amazon RDS for SQL Serverは、Microsoft SQL Serverのフルマネージドデータベースサービスであり、CloudWatch Logsへのログエクスポート機能により、データベースのアクティビティを詳細に記録し、運用監視、トラブルシューティング、セキュリティ監査を効率的に行えます。
RDS for SQL ServerでCloudWatch Logsにエクスポート可能なログタイプ:
- error: SQL Serverエラーログ(起動、シャットダウン、エラー、警告メッセージ、認証失敗など)
※注意: トレースファイルやプロファイラートレース、トランザクションログはCloudWatch Logsにエクスポートできません。これらが必要な場合は別途対応が必要です
これらのログをCloudWatch Logsに集約することで、AWS環境での統一されたログ管理と高度な分析が可能になります。
修復方法
コンソールでの修復手順
AWSのコンソールを使用して、RDS for SQL ServerインスタンスのログをCloudWatch Logsに発行する設定を行います。
ステップ1: RDSコンソールへのアクセス
- AWS管理コンソールにログインします
- サービス検索で「RDS」と入力し、「RDS」を選択します
- 左側のナビゲーションペインから「データベース」を選択します
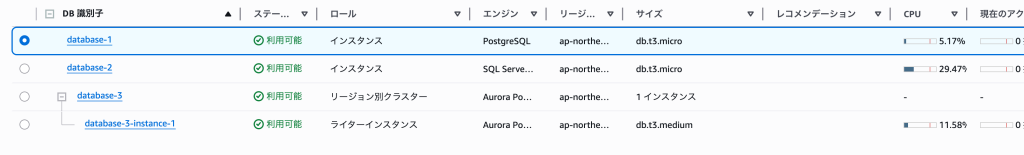
ステップ2: SQL Serverインスタンスの選択
- ログエクスポートを設定したいRDS for SQL Serverインスタンスを見つけます
- インスタンス識別子をクリックして詳細ページを開きます
ステップ3: インスタンスの変更
- 「変更」ボタンをクリックします
- 「追加設定」セクションまでスクロールします
ステップ4: ログエクスポートの設定
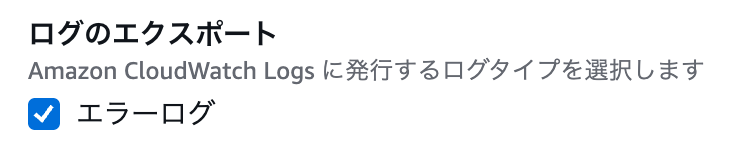
- ログのエクスポートセクションで:
- 「CloudWatch Logsに発行するログタイプを選択」の下で以下を選択:
- 重要な考慮事項:
- ログ出力にはわずかなパフォーマンスへの影響があります
- CloudWatch Logsのストレージ料金が発生します
- エラーログは常に有効化することを推奨します
ステップ5: 変更の適用
- ページ下部の「続行」をクリックします
- 変更のスケジュール設定で:
- 即座に適用する場合は「すぐに適用」を選択
- メンテナンスウィンドウで適用する場合は「次のメンテナンスウィンドウ中に適用」を選択
- 「DBインスタンスの変更」をクリックして設定を保存します
ステップ6: 設定の確認
- インスタンスのステータスが「利用可能」に戻るまで待ちます(通常5-10分)
- CloudWatchコンソールに移動し、ロググループが作成されていることを確認します
- エラーログ:
/aws/rds/instance/インスタンス名/error - エージェントログ:
/aws/rds/instance/インスタンス名/agent
- エラーログ:
- 実際にログが出力されていることを確認するため、CloudWatch Logsでログストリームを開いて最新のエントリを確認します
Terraformでの修復手順
RDS for SQL ServerインスタンスのログをCloudWatch Logsに発行する設定をTerraformで実装します。
# RDS for SQL Serverインスタンス
resource "aws_db_instance" "sqlserver" {
  >>>> Skip
  # ログエクスポート設定(重要)
  enabled_cloudwatch_logs_exports = [
    "error",  # エラーログ
  ]
}
最後に
この記事では、RDS for SQL Server DB インスタンスは CloudWatch Logs にログを発行する必要があることについて、リスクと対策を解説しました。
RDS for SQL ServerのログをCloudWatch Logsに発行することで、データベース運用の透明性が確保され、セキュリティインシデントの早期発見、障害の迅速な復旧、コンプライアンス要件への準拠が可能になります。特に、エンタープライズ環境でSQL Serverを運用する場合、包括的なログ管理は不可欠です。
この問題の検出は弊社が提供するSecurifyのCSPM機能で簡単に検出及び管理する事が可能です。 運用が非常に楽に出来る製品になっていますので、ぜひ興味がある方はお問い合わせお待ちしております。 最後までお読みいただきありがとうございました。この記事が皆さんの役に立てば幸いです。
CSPMについてはこちらで解説しております。併せてご覧ください。
参考情報
関連記事
Get Started
クラウド設定ミスを継続検出するなら Securify CSPM。
ご利用規模・診断頻度に合わせて最適なプランをご提案します。