外部公開資産の棚卸し
台帳に載っていない資産も、調査の対象に。
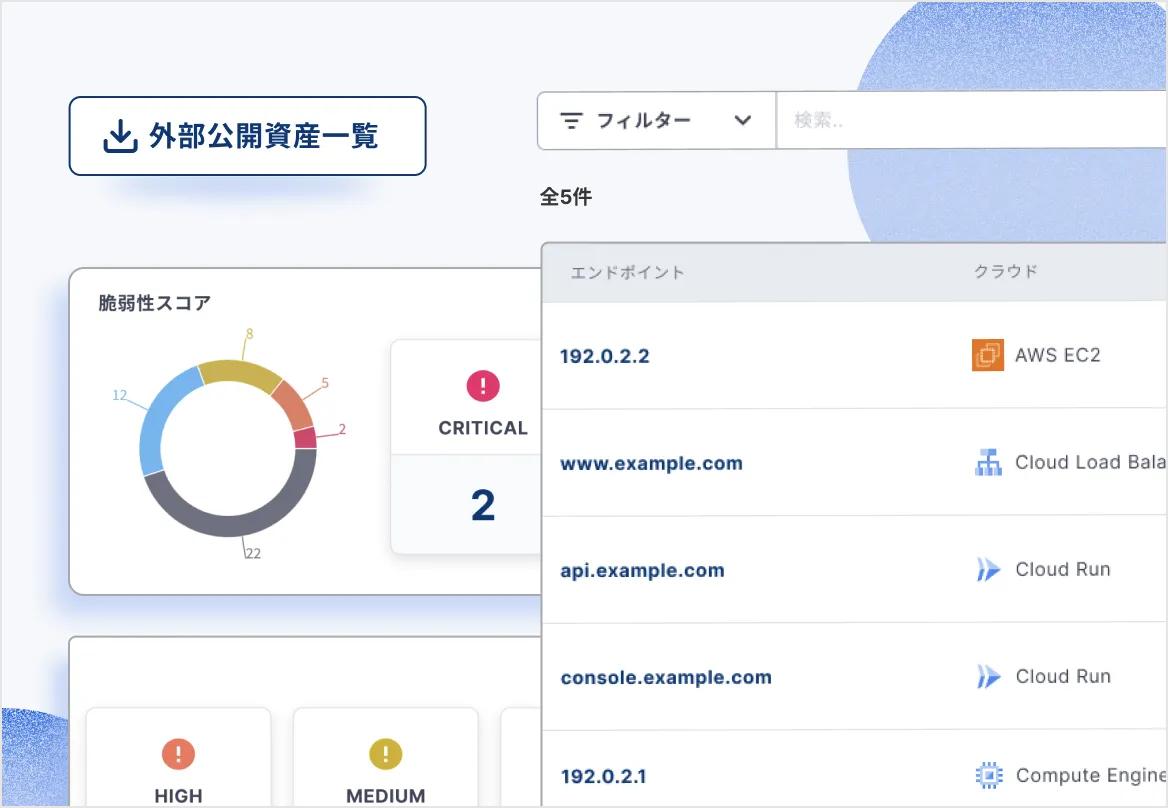
部門ごとに立ち上げたWebサイトや、運用を引き継いだサーバー。社内の台帳だけでは追いきれない公開資産を、インターネット側から調べます。
組織のドメインやグローバルIPを登録すると、関連する資産を検出。ドメインがどのIPやクラウドリソースに紐づくかまで把握できるため、管理漏れの調査に役立ちます。
 画像を拡大
クラウド資産・開放ポート
クラウド上で、何が外部に公開されているか。
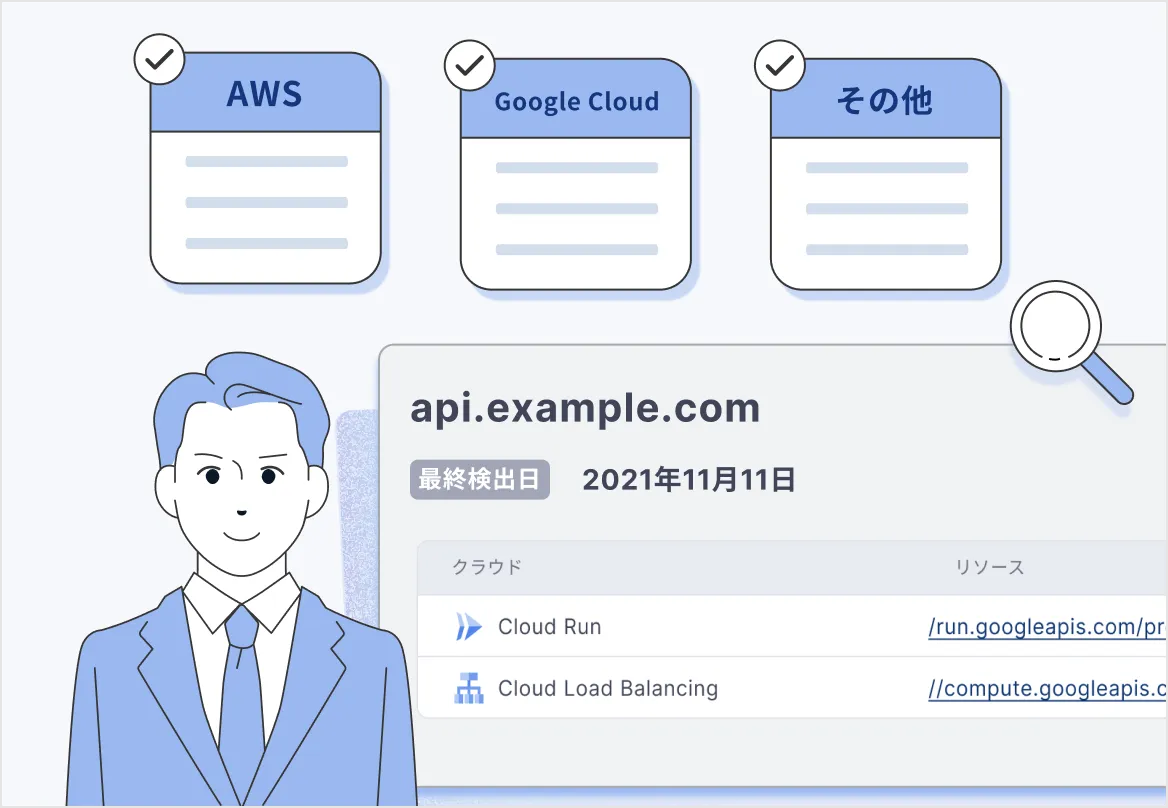
クラウドアカウントと連携し、外部に公開されたリソースを一覧に集約。リソースの種類で絞り込み、意図せず公開されている資産がないか調査できます。
ポートスキャンでは、外部からアクセスできるポートを検出します。資産の所在と公開状態を併せて把握し、不要な公開を見直せます。
 画像を拡大
継続的な資産管理
棚卸しの後も、資産の変化を追う。
公開資産の状況をチームで共有し、新たな脆弱性にも対応しやすくします。
- ダッシュボード
- 外部公開資産の内訳や利用技術をグラフで表示します。
- 脆弱性のメール通知
- 緊急性の高い脆弱性が公表された際に、影響を受ける可能性があるエンドポイントを通知します。
- チームでの共有
- 招待したメンバーと診断結果を共有。ユーザーごとに操作権限を設定できます。
よくある質問
利用開始には何を登録しますか?
組織が管理するドメインやグローバルIPを登録します。クラウド上の資産も対象にする場合は、クラウドアカウントを連携します。
ASMと脆弱性診断の違いは何ですか?
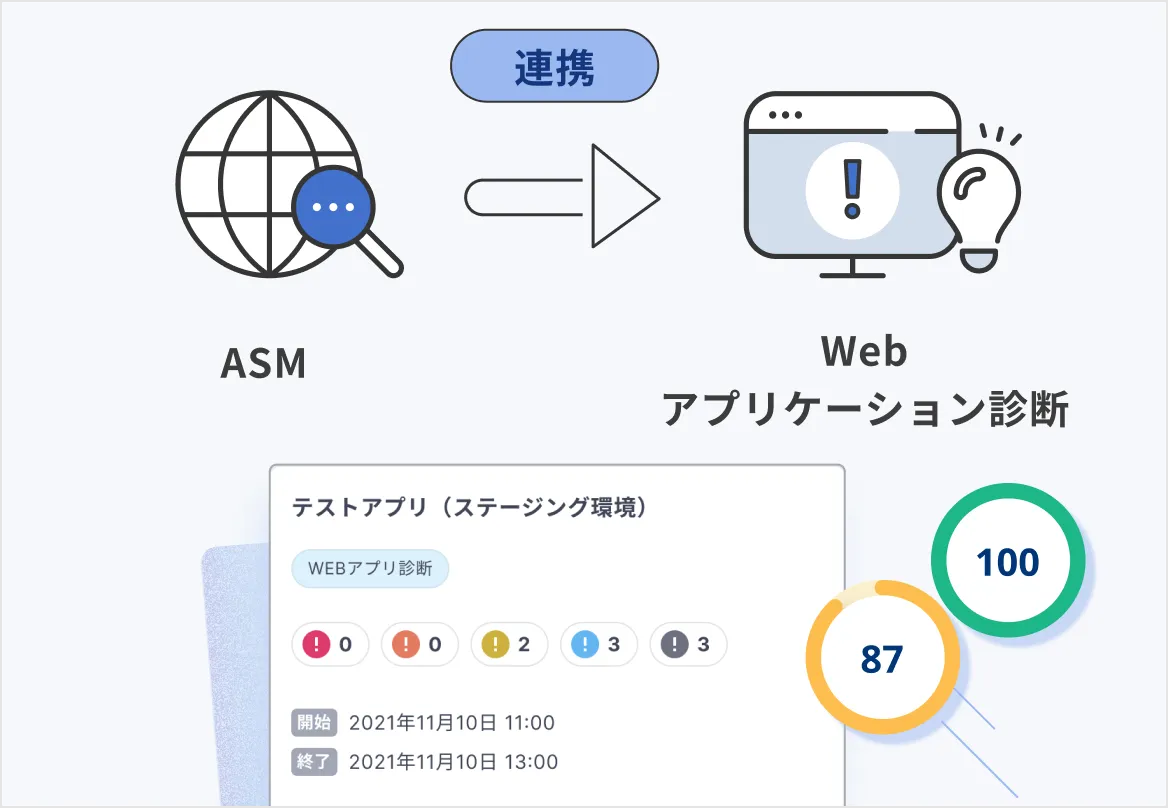
ASMは外部公開資産の発見と公開状態の把握、脆弱性診断は対象アプリケーションの脆弱性の検出を担います。Securifyでは、ASMで発見したWeb資産を脆弱性診断の対象にできます。
資産一覧をダウンロードできますか?
CSV形式で出力できます。社内の資産台帳との照合や、担当部門への共有にご利用いただけます。
社内ネットワークの機器も調べられますか?
内部ネットワークの資産や脆弱性の調査にはSecurify IASMを利用します。ASMとIASMを同じプラットフォームで利用できるため、外部・内部の両方を管理できます。