株式会社スリーシェイク(本社:東京都中央区、代表取締役社長:吉田 拓真、以下スリーシェイク)は、統合セキュリティプラットフォーム「Securify(セキュリファイ)」において、企業のセキュリティリスクの把握と対策を支援する「外部公開システム 点検プラン」を、2026年10月21日より無償で提供開始します。
本プランは、2026年10月に内閣官房 国家サイバー統括室(NCO)、独立行政法人情報処理推進機構(IPA)、JPCERTコーディネーションセンター(JPCERT/CC)などから相次いで公表された、不正アクセスによる情報漏えい等への注意喚起を受けて提供するものです。
ドメインをもとにした簡易診断に加え、Securifyのアタックサーフェスマネジメント(ASM)とWebアプリケーション脆弱性診断を2週間無償で提供します。さらに、Securifyのセキュリティ担当者が点検結果をレビューすることで、企業における外部公開システムの把握とセキュリティ対策の見直しを支援します。
◾️背景
2026年10月、内閣官房 国家サイバー統括室(NCO)、独立行政法人情報処理推進機構(IPA)、JPCERTコーディネーションセンター(JPCERT/CC)などから、不正アクセスによる情報漏えい等の事案を踏まえた注意喚起が相次いで公表されました。
各注意喚起では、インターネットに公開されているシステムやアプリケーションについて、セキュリティパッチの適用、サポートが終了した製品・バージョンの確認、不要なシステム・ポート・サービスの停止、脆弱性診断の実施など、改めてセキュリティ対策を点検することが求められています。
一方、企業ではWebサイトやWebアプリケーションだけでなく、検証環境や管理画面、部門ごとに構築されたシステムなど、さまざまなIT資産がインターネット上に公開されています。そのため、セキュリティ対策を進めるうえでは、まず「自社がインターネット上に何を公開しているのか」を把握することが重要です。
Securifyではこれまで、ASMによる外部公開資産の可視化やWebアプリケーション脆弱性診断を提供してきました。今回の注意喚起を受け、企業が外部公開システムの点検と対策の見直しを速やかに進められるよう、「外部公開システム 点検プラン」を無償で提供します。
参考:政府・関係機関の注意喚起
内閣官房 国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」
IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」
JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
金融庁「現下の情勢を踏まえたサイバーセキュリティ対策の強化と各種取引申込等における対応について」
◾️「外部公開システム 点検プラン」の概要
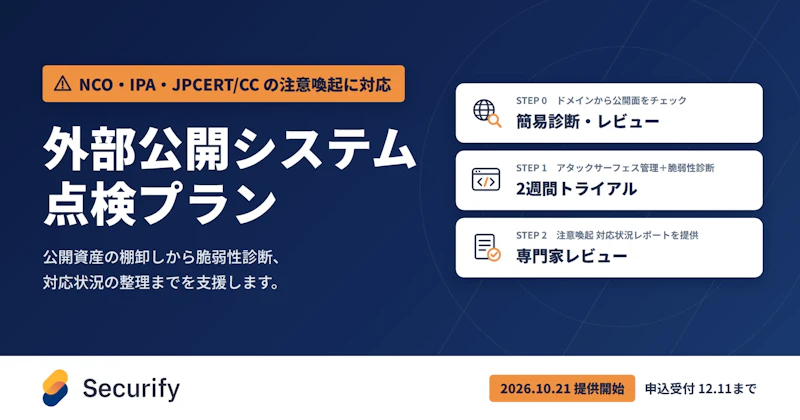
本プランは、以下の3つの内容で構成され、すべて無償で提供します。
特徴1:ドメインを入力するだけの簡易診断と、オンラインでの結果レビュー
お申し込み後、20〜30分のオンラインミーティングでスケジュールをすり合わせ、貴社のドメインをもとに外部から確認できる公開面の状態を簡易診断し、結果をレビューします。TLS/HTTPSの設定、主要なセキュリティヘッダー、関連するサブドメイン、既知の脆弱性が公表されているソフトウェアの利用、公開情報の漏えい痕跡を対象とし、貴社のシステムに負荷を与えない方法で実施します。
特徴2:2週間のトライアルで、外部公開資産と公開Webアプリケーションを点検
Securifyのアタックサーフェスマネジメント(ASM)とWebアプリケーション脆弱性診断を、2週間無償でご利用いただけます。
- ASM:貴社ドメインに紐づくサブドメイン、公開ポート、利用しているソフトウェアとそのバージョン、外部に露出している管理画面、サポートが終了した製品を自動で洗い出し、外部からの到達性をもとに対応の優先度を付けます。外部公開資産の状況を可視化することで、「利用していないシステム・機能の停止」「不要なポート・サービスの無効化」「サポート終了製品の不使用」など、注意喚起で示されている対策を検討する際の判断材料として活用できます。
- Webアプリケーション脆弱性診断:公開Webアプリケーションの実装に起因する脆弱性(インジェクション、認証・認可の不備、公開されてはならないファイルやディレクトリの露出など)を自動で診断します。診断回数に制限はなく、修正後の再診断まで行えます。注意喚起が求める「定期的な脆弱性診断」に相当します。
トライアルには、注意喚起の項目に沿って確認を進めるための「点検チェックリスト」を添付します。
特徴3:専門家による対応状況レビューと「注意喚起 対応状況レポート」
トライアル期間中に、Securifyのセキュリティ担当者が点検結果をオンラインでレビューします(1回60分)。検出された項目を「対応済み」「要対応」「本プランでは確認していない範囲」の3つに分け、注意喚起の項目ごとに対応状況を整理した「注意喚起 対応状況レポート」をお渡しします。経営層、監査部門、取引先への報告資料としてそのままご利用いただけます。
◾️提供期間・対象・条件
申込受付期間:2026年10月21日(水)~2026年12月11日(金)
対象:
- 自社でインターネットに公開しているWebサイト
- Webアプリケーション
- ドメインを保有する法人・団体
条件:
- 点検対象のドメインは、お申し込みの法人・団体が管理するものに限ります。トライアル開始時にドメインの所有者確認を行います。委託先や取引先など第三者が管理するシステムは対象外です。
- 診断はシステムに負荷を与えない方法で実施しますが、本番環境への影響が懸念される場合は、実施時間帯や対象範囲を個別にご相談いただけます。
- 先着30社を予定しており、定員に達し次第、受付を終了します。
◾️お申し込み・お問い合わせ
以下、Securify公式サイトより「外部公開システム 点検プラン希望」とご記入のうえお申し込みください。
https://www.securify.jp/contact/
■Securify(セキュリファイ) とは
「Securify」は、ASM、脆弱性診断、CSPM、SBOMなどの機能を統合し、セキュリティリスクの可視化から評価、対策管理までを一元的に支援する統合セキュリティプラットフォームです。分断された情報を統合することで、優先的に対処すべきリスクを明確にし、持続可能なセキュリティ対策を実現します。
サービスURL:https://www.securify.jp/